Hva er phishing? Definisjon, eksempler og tiltak for bedrifter
En av de vanligste og potensielt mest skadelige svindelmetodene i dag, er phishing (nettfisking). Phishing er en metode som brukes av forskjellige trusselaktører i forbindelse med digitale angrep og svindelforsøk. I praksis fungerer det som sosial manipulering av både privatpersoner og ansatte i virksomheter.
I denne artikkelen får du en fullstendig oversikt over hvordan phishingangrep utføres og hvordan du kan identifisere phishing, samt konkrete tiltak for hvordan du beskytter og forebygger svindelforsøk i bedriften din.
Kort fortalt
Definisjon: Phishing er en form for digital svindel der kriminelle utgir seg for å være en troverdig avsender for å lure deg til å oppgi sensitiv informasjon.
Hva du må vite i 2026: Phishing handler om å lure mennesker, ikke å bryte seg inn i systemer. Angrepene kommer i dag via e-post, SMS, telefon, QR-koder og sosiale medier, og AI gjør dem mer overbevisende. Datatilsynet beskriver phishing som en av de mest effektive måtene å angripe virksomheter på.
Slik beskytter du virksomheten mot angrep: Kombiner phishingresistent innlogging (passnøkler) med e-postfiltrering, sikkerhetskopiering og jevnlig opplæring av ansatte. Sørg også for at alle vet hvordan de rapporterer mistenkelige meldinger.
Hvordan Garnes Data kan hjelpe deg: Vi hjelper deg med e-postsikkerhet, opplæring av ansatte, flerfaktorautentisering og overvåking av enheter. Du får én IT-partner som tar ansvar for helheten.
Hva er phishing?
Phishing er en digital angrepsmetode der cyberkriminelle utgir seg for å være en legitim organisasjon eller person i e-post, SMS og telefon. Derfor er phishing også en form for sosial manipulering hvor angriperen forsøker å lure deg til å gjøre noe du ellers ikke ville gjort. Det kan være alt fra å klikke på en lenke til å betale en falsk regning.
Det er ikke bare privatpersoner som er mål for slike cyberangrep. Bedrifter er i aller høyeste grad utsatt for phishing. Her angriper de kriminelle ikke bare organisasjonen i sin helhet, men også hver enkelt ansatt. Dersom medarbeideren din har fått et mistenkelig vedlegg på e-post og klikker på det, kan det for eksempel automatisk installeres skadevare som sprer seg videre til andre datamaskiner i samme nettverk.
Dette er bare én av grunnene til at du må lære opp de ansatte til å forstå og identifisere phishingangrep, og ikke minst ha solide strategier for å beskytte bedriften mot slike angrep.
Hva betyr phishing på norsk?
Den ordrette oversettelsen av phishing er «nettfisking». I denne spesifikke hackersjargongen brukes det ord for fisking (for eksempel «phishing», «spear phishing» og «whaling») med henvisning til at man fisker etter personlige opplysninger.
Hvordan utføres et phishing-angrep?
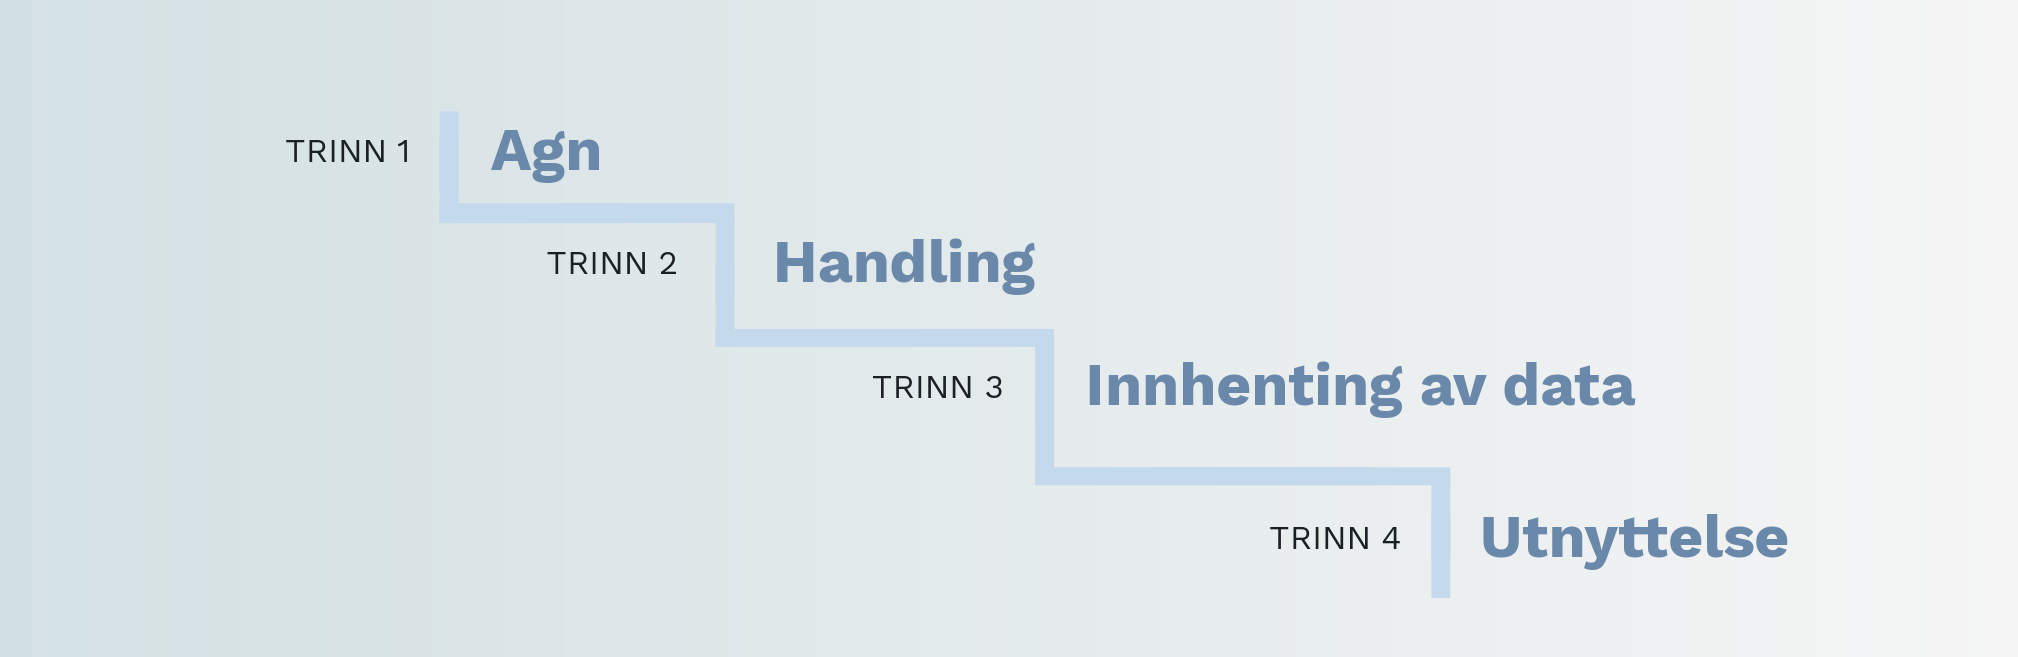
Trinn 1: Agn
Svindlerne fremstår som en reell aktør eller virksomhet som etterspør opplysninger eller informerer om nye vedtak som du må forholde deg til. Det kan for eksempel være offentlige etater, finansinstitusjoner eller butikkjeder som står som avsender. Her kan selve agnet være at du får en gevinst ved å klikke på en lenke (butikker lover rabatterte priser) eller at du blir straffet hvis du ikke svarer på meldingen (finansinstitusjoner som truer med å stenge kontoer).
Trinn 2: Handling
Selve angrepet foregår som manipulering der svindlerne appellerer til frykt i deg (for eksempel knyttet til krig, kriser eller annen samfunnsmessig utvikling), eller ønsker å friste deg med gode tilbud og gevinster (for eksempel i forbindelse med Black Friday, jul eller bursdag).
En tredje metode svindlere bruker, er å belage seg på tilliten du har til offentlige etater eller troverdige aktører som etterspør informasjon eller krever at du gjennomfører en handling. Alle handlingene er forbundet med et element av tidspress, der svindlerne ønsker at du skal klikke på lenken eller oppgi informasjon innenfor et visst tidsrom.
Trinn 3: Innhenting av data
Dersom du har blitt manipulert til å oppgi informasjon på telefon, fortsetter svindlerne sitt troverdige skuespill. Her forsøker de å skape tillit og trekke på det du allerede vet om aktører, for eksempel hvis de later som om de ringer fra Skatteetaten eller annen offentlig etat. Avhengig av hva de ønsker å utnytte, ber de deg om å oppgi kontonummer, personnummer eller annen sensitiv informasjon.
På SMS, e-post eller via nettsider kan de hente ut informasjon etter at du har klikket på en lenke. Det kan være gjennom installering av malware – som virus eller skadelig programvare på datamaskinen eller mobiltelefonen din – og dermed få tilgang til informasjon som ligger på enheten din. Svindlerne kan også ta kontroll over enheten din.
Trinn 4: Utnyttelse
Svindlere kan velge å utnytte informasjonen de har innhentet på forskjellige måter. Det kan foregå i det skjulte, ved at de for eksempel bruker personinformasjonen til å få innvilget banklån i ditt navn. Det kan også være mer åpenlyst, ved at de for eksempel truer med å offentliggjøre intime opplysninger eller materiale mot at du betaler en oppgitt sum til dem.
Malware i phishingangrep
Ransomware (løsepengevirus): Den begrenser adgangen til data ved å kryptere filer eller låse dataskjermen. Deretter tvinger den deg til å betale for å få tilgang til maskinen igjen.
Spyware: Det forurenser enheten og overvåker all aktivitet på datamaskinen eller telefonen din. Her samler hackerne inn personlige opplysninger.
Roboter (Botnett): Gjennom et nettverk av roboter kan hackere infisere enheten og overta styringen av den.
Virus: Filer og programmer blir infisert av virus, som spres videre i enheten til andre programmer.
Trojanske hester: Dette er skjulte elementer som sprer skadelige koder etter installasjon. De kan ta over enheten og etablere bakdører til annen skadelig malware.
Ulike fremgangsmåter for phishing: Målrettede eller tilfeldige angrep
Phishing gjennomføres ofte på tilfeldige ofre og gjøres derfor mot mange samtidig. Sjansen blir større for at svindlerne får noen på kroken. I andre tilfeller går svindlerne mer målrettet til verks, hvor de ønsker å hente ut spesifikk informasjon fra en person eller virksomhet.
Spear phishing
«Spear phishing» (på norsk spydfisking) er et målrettet phishingangrep mot en enkeltperson, en rolle eller en funksjon, og er særlig aktuelt dersom man ønsker svært spesifikk personlig informasjon fra en ansatt i en organisasjon eller virksomhet. Da har svindleren allerede samlet inn informasjon om virksomheten for å gjøre angrepet mer troverdig.
Whaling
«Whaling» (på norsk hvalfangst) er rettet mot ledere av virksomheter eller organisasjoner, hvor man ønsker å hente kritisk eller sensitiv informasjon fra personen man antar sitter på den mest verdifulle informasjonen.
Ulike typer midler for phishing: Fra e-post til telefon
Phishing på e-post
Tradisjonelt har e-post vært svindlernes foretrukne medium for deres manipulasjonsforsøk. 70% av nordmenn har blitt utsatt for e-postangrep, og det kan skje på både privat og profesjonell e-postkonto.
E-posten inneholder ofte en lenke eller et vedlegg med skadelig malware (programvare som skader eller henter data).
Eksempel: En ansatt i økonomiavdelingen får en e-post med en faktura som vedlegg fra en kjent leverandør. Kontonummeret er imidlertid endret, og leverandøren understreker viktigheten av å betale fakturaen umiddelbart.
Kai og Karin fra Garnes Data gir deg råd om hva du skal se etter for å avsløre phishing-eposter, og hva du gjør om du likevel har klikket på feil lenke.
Smishing på SMS
En tredje mulighet er å bli angrepet på SMS, der svindlere sender tilsvarende informasjon som de ville gjort på e-post, men på SMS i stedet. Dette kalles for «smishing». Meldingen inneholder ofte en lenke med malware eller til nettside hvor man blir bedt om å overlevere personlig informasjon.
Eksempel: Du får en SMS om at en pakke ikke kan leveres, og at du må betale et lite gebyr via en lenke for å få den utlevert.
Vishing på telefon
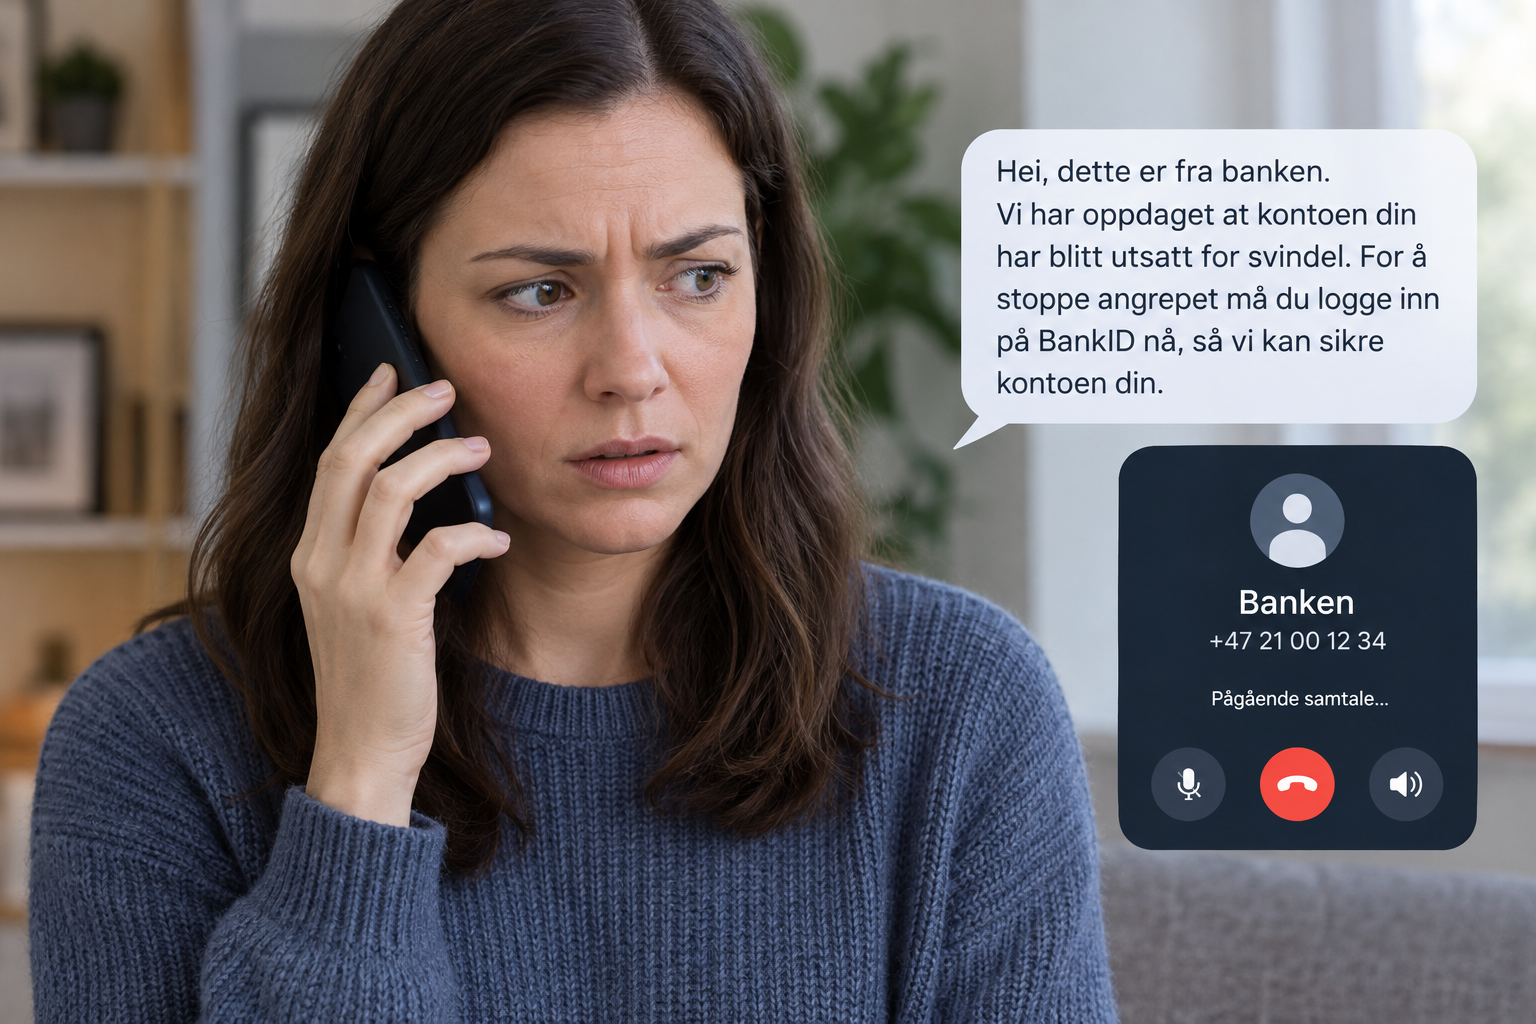
Man ser også flere svindlere som ringer på telefon. Denne metoden omtales som «vishing».
Eksempel: Du blir oppringt av en som tilsynelatende jobber i banken din. Vedkommende påstår at kontoen din er utsatt for svindel, og ber deg derfor om å logge inn på BankID for å stoppe angrepet.
Quishing
«Quishing» er svindel via QR-koder som kan gjennomføres både digitalt og fysisk der man blir videreført til en falsk side når man skanner QR-koden.
Eksempel: Du ser en ny QR-kode på parkeringsautomaten du ellers bruker hver dag, med en tekst under som henviser til en ny, online betalingsprosedyre. Her blir du bedt om å logge inn med jobbmailen din.
På sosiale medier
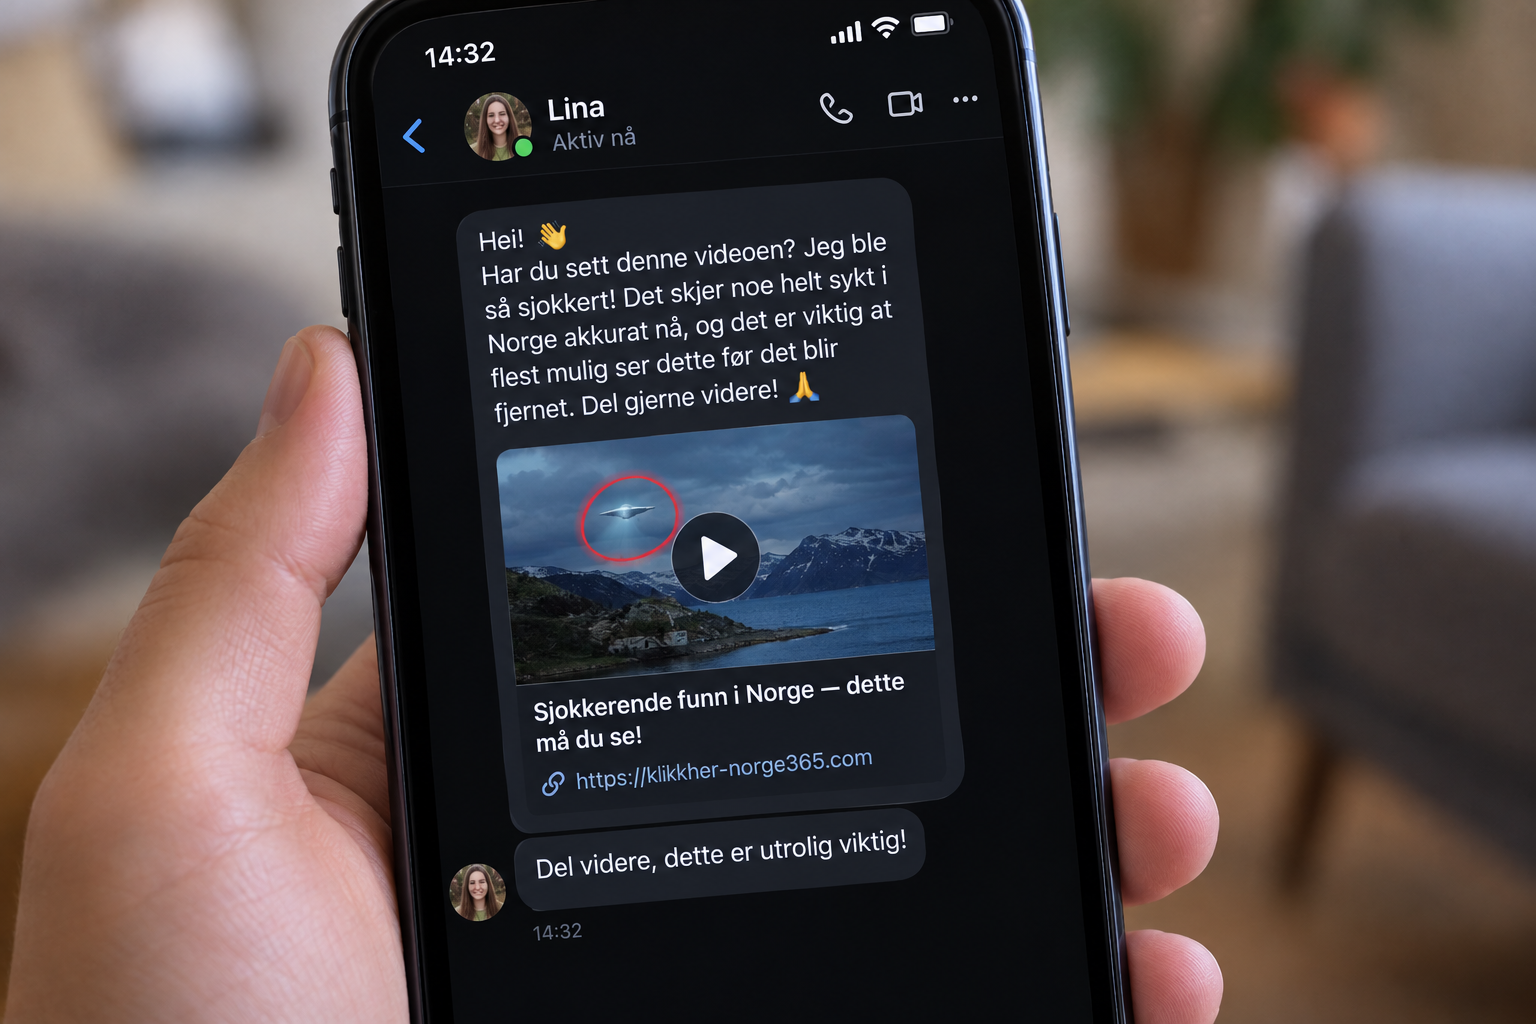
Man ser en økende tendens til at personer blir utsatt for phishingangrep via sosiale medier. Da utgir bakmennene seg for å være noen du kjenner for at du skal ha større tilbøyelighet til å svare, agere eller interagere med svindleren.
Eksempel: Du får en melding fra en venn som oppfordrer deg til å se en video eller lese en nyhet via en lenke.
Varsler på nettsider
En siste arena for phishing er falske oppdateringsvarsler på nettsider. Det kan for eksempel være en beskjed om at du må oppdatere antivirusprogrammet ditt.
Eksempel: Et popup-vindu åpner seg med beskjed om å laste ned et program for å fjerne viruset som maskinen din er infisert med.
Hva er forskjellen mellom smishing og phishing?
Smishing og phishing er beslektede begreper som beskriver digital svindel via SMS og via e-post. Phishing brukes også som et samlebegrep for all digital svindel/sosial manipulering, uavhengig av enhet.
| Sammenligning | Smishing | Phishing |
|---|---|---|
| Definisjon | Svindel gjennom SMS der man bruker falske meldinger for å lure personer til å oppgi privat informasjon eller sende penger. | Svindel gjennom e-post, men brukes også som et samlebegrep for digitale angrep gjennom sosial manipulering på tvers av e-post, telefon, SMS, sosiale medier og nett. |
| På norsk | Nettfiske på SMS | Nettfiske på e-post |
| Agn | Falske SMS-er fra offentlige etater, kjente bedrifter, banken din eller en venn eller et familiemedlem. | Falske e-poster fra virksomheter eller offentlige etater. |
| Fremgangsmåte | Inneholder en falsk lenke til et nettsted, kombinert med en hasteforespørsel. | Inneholder et vedlegg eller en falsk lenke, kombinert med en hasteforespørsel. |
Bruk av kunstig intelligens (AI) i phishing
Kunstig intelligens (AI) har gjort phishing vanskeligere å oppdage. Tidligere kunne nemlig dårlig språk og stavefeil avsløre svindelen, mens i dag kan språkmodeller skrive korrekt og overbevisende norsk. De evner også å tilpasse meldingen til mottakerens rolle og bransje. Angripere kan dessuten bruke AI-genererte stemmer og video (deepfakes) til å etterligne en leder eller kollega i en telefonsamtale eller et videomøte. Det betyr at du ikke bare kan stole på språket for å avsløre svindelen. Sjekk heller avsender, forespørselens plausibilitet og om du kan verifisere den via en annen kanal.
Samtidig har utbredelsen av AI-generert malware blitt større. Dette er mer avanserte utgaver av andre typer malware som etterligner legitim programvare. Ved å identifisere og etterligne deres operasjonelle mønstre kan AI-generert malware regenerere koder for å omgå sikkerhetsprosedyrer. Derfor er AI-malware også vanskeligere å identifisere i trusselbildet. Her behøver man med andre ord å være svært kritisk til unormale henvendelser.
Eksempler på phishingangrep
Det er ikke alltid lett å identifisere phishingangrep. Her er tre scenarioer som vi ofte hører gå igjen i norske virksomheter.
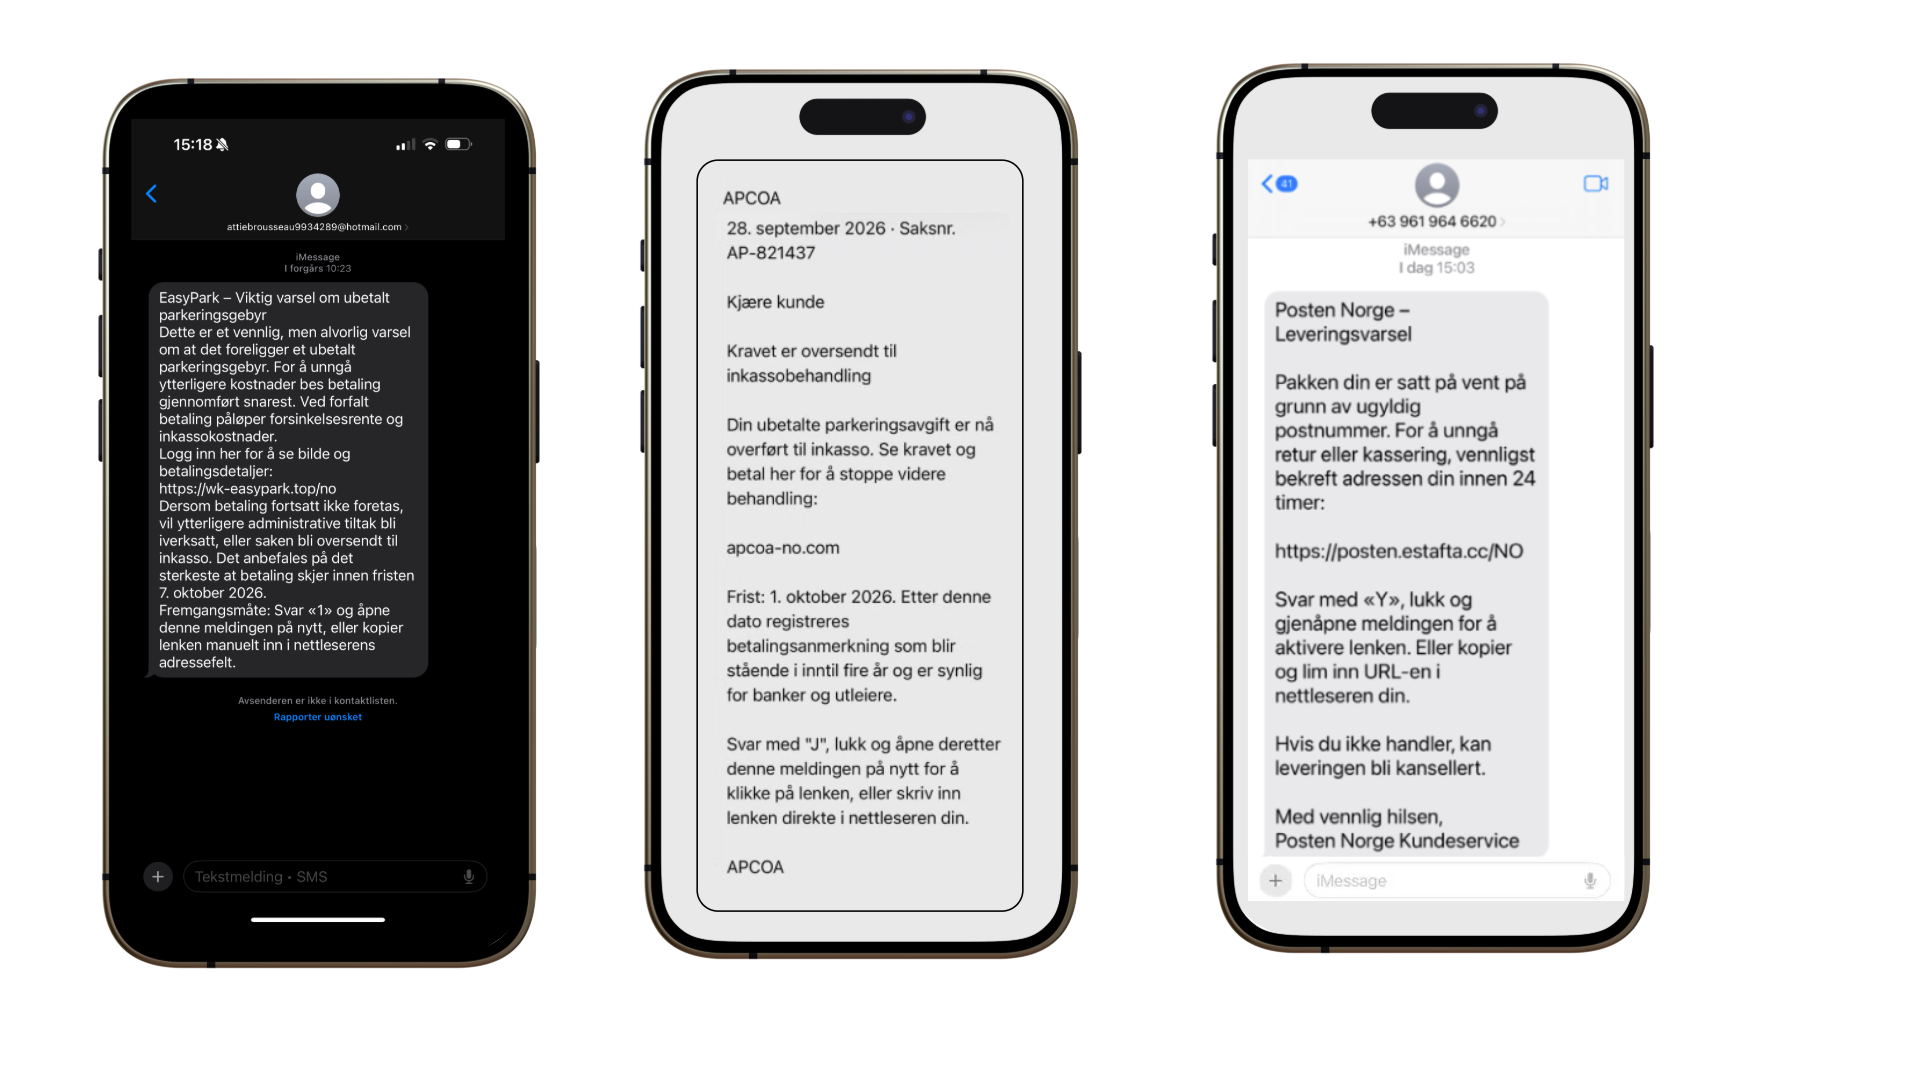
Eksempel 1: Parkeringssvindel. Både EasyPark og APCOA har den siste tiden blitt misbrukt i falske SMS-er der mottakeren får beskjed om at det finnes et ubetalt parkeringsgebyr. Meldingen inneholder gjerne en lenke til en nettside som ser ut som en legitim betalingsside. Målet er å få mottakeren til å betale et mindre beløp eller legge inn kortopplysninger eller annen sensitiv informasjon.
APCOA opplyser uttrykkelig at de aldri ber kunder betale via lenke i SMS, og anbefaler kunder å kontrollere eventuelle krav gjennom selskapets egne kanaler. EasyPark advarer også mot falske SMS-er og e-poster og understreker at de aldri ber om kortinformasjon, passord eller BankID gjennom slike meldinger.
Eksempel 2: Posten og Bring. Her spiller svindlerne på noe de fleste av oss kjenner igjen: en pakke er på vei, pakken kan ikke leveres, eller det må betales et lite gebyr før pakken kan utleveres. Posten opplyser selv at logoene deres jevnlig misbrukes i phishingforsøk, og at svindlerne blant annet bruker historier om sporing, pakkehenting og gebyrer.
Eksempel 3: LinkedIn. Her kan svindleren spille på jobb, karriere og profesjonelle kontakter. En melding kan for eksempel se ut som en henvendelse fra en rekrutterer, en jobbsøker eller LinkedIn selv. Målet kan være å få deg til å logge inn på en falsk LinkedIn-side, klikke på et skadelig dokument forkledd som en CV eller oppgi brukernavn og passord. Det finnes også nyere phishingkampanjer der angripere etterligner LinkedIn-varsler svært troverdig og bruker falske rekrutteringshenvendelser for å få mottakeren til å reagere raskt.
«Vi har sett flere tilfeller av svindelmeldinger tilsynelatende fra LinkedIn som dukker opp i en annen epostinnboks enn den du har laget LinkedIn-kontoen din med. De fleste har ikke jobbeposten sin tilknyttet LinkedIn, så dette bør være første varsellampe.»
7 røde flagg som avslører phishing
Kriminelle svindlere bruker flere verktøy for å overtale deg til å oppgi sensitive personlige opplysninger, og deres verktøykasse blir mer og mer avansert i takt med den teknologiske utviklingen.
For å motstå phishingangrep, må du bevæpne deg med gode vaner og kritisk sans.
Dette starter med å være oppmerksom på 7 røde flagg:
En mistenkelig eller ukjent avsenderadresse
Tidspress eller truende språk
Oppfordring om å dele personlige opplysninger
Lenker som du ikke kan verifisere
Uventede vedlegg
Temaer som økonomi, helse og sikkerhet
Tilbud som er for gode til å være sanne
Vil du lese mer om de røde flaggene, og få flere råd til hvordan bedriften din kan forhindre å bli rammet av phishingangrep?
I e-boken vår «Slik bekjemper du phishingangrep i 2026» får du en veiledning til hvilke sikkerhetsverktøy dere kan bruke og hvordan dere utruster ansatte med gode vaner og nyttig kunnskap om phishing.
Phishingangrep mot bedrifter: Konsekvenser
Blir man utsatt for phishingangrep, og man har ikke definerte prosedyrer for hvordan man rapporterer eller håndterer angrep, risikerer man betydelige tap:
Økonomiske tap: Kontoene dine blir tappet for midler.
Ransomware: Programvaren du bruker (og er avhengig av) blir ødelagt av virus eller andre infeksjoner.
Datainnbrudd: Dine egne og dine ansattes sensitive opplysninger kommer på avveie.
GDPR og varslingsplikt: Du risikerer å bryte personvernreglene og GDPR dersom personopplysninger blir lekket eller stjålet. Slike avvik skal også meldes til Datatilsynet.
Omdømme: Ditt rykte og gode navn blir rammet gjennom de øvrige konsekvensene av et phishingangrep.
Slik kan bedrifter beskytte seg mot phishing
Ingen enkeltstående tiltak stopper alle phishingangrep. Derfor bygger gode virksomheter flere lag som dekker for hverandre:
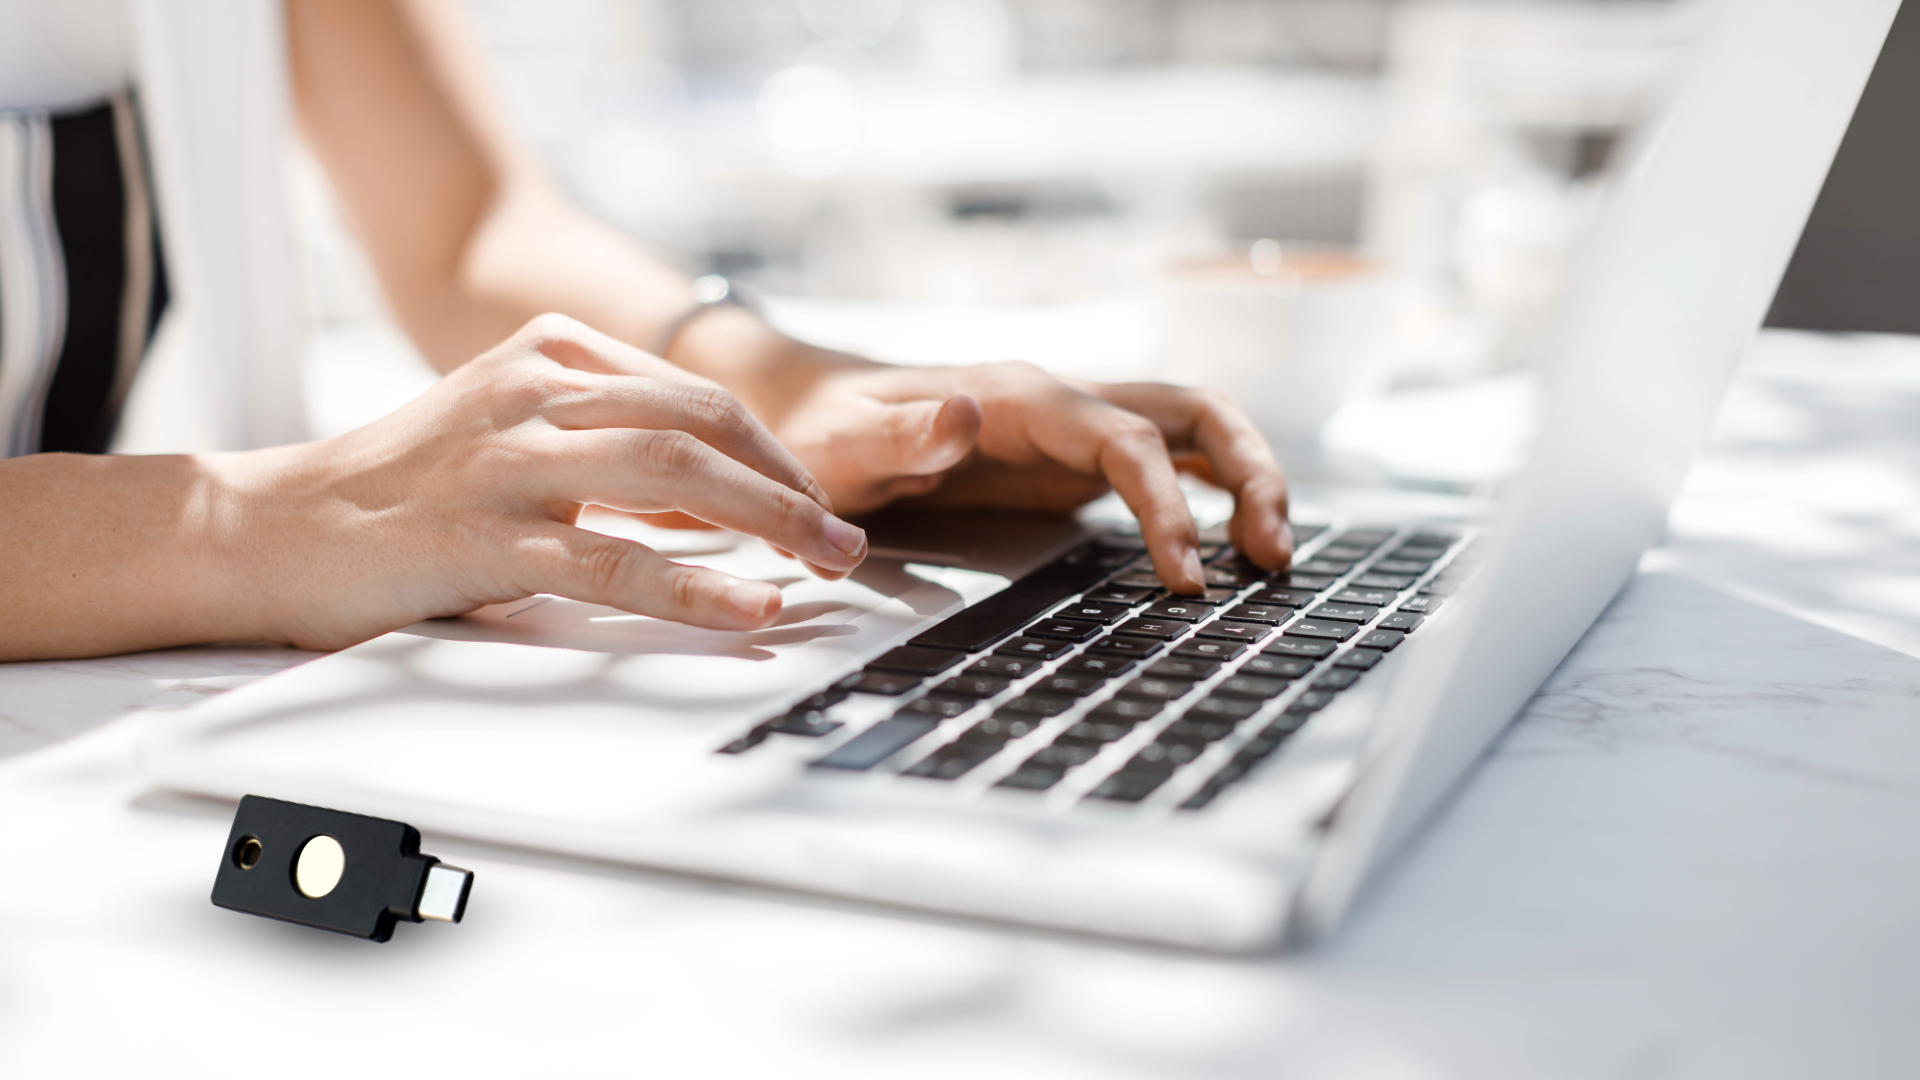
Phishingresistent innlogging: Passnøkler (FIDO2) kan ikke avlures på en falsk innloggingsside. Se anbefalingen fra NSM under.
E-postsikkerhet: Filtrering av spam, phishing og skadelig innhold reduserer antallet farlige meldinger som når innboksen. Les mer om e-postsikkerhet.
Opplæring av ansatte: Gjennomfør regelmessige øvelser og gjør det enkelt å rapportere mistenkelige meldinger. Se hvordan vi kan hjelpe deg med å gjøre ansatte trygge i den nye digitale hverdagen.
Passordbehandler: Den fyller ikke ut passord på falske nettsteder. Les mer om passordsikkerhet.
Sikkerhetskopiering: Hvis noe likevel går galt, kan du gjenopprette data uten å betale løsepenger. Les mer om hvorfor du trenger Zero Trust Backup.
Rutiner for betalinger: Krev at endringer i kontonummer bekreftes via telefon til et kjent nummer.
Viktigheten av passnøkler
Nasjonal sikkerhetsmyndighet (NSM) anbefaler virksomheter å gå over til passnøkler (passkeys) eller lignende FIDO2-implementasjoner for autentisering. Aktører kan i økende grad omgå tradisjonell flerfaktorautentisering som tidsbaserte engangskoder (TOTP) og passordløs autentisering (for eksempel via Microsoft Authenticator).
Passnøkler erstatter passord og tradisjonelle flerfaktorløsninger, og hindrer angrepsmetoder forbundet med phishing, angriper-i-midten-angrep (AitM) og brute-force. Dermed klassifiserer NSM passnøkler som phishingresistent autentisering og anbefaler dette på Microsoft 365 og andre skyløsninger.
Les også: Slik sikrer du Microsoft 365: En guide til trygg bruk av Teams, SharePoint og Outlook
Hva kan jeg gjøre som ansatt for å forebygge phishingangrep?
Vær oppmerksom på de røde flaggene: Varsellampene bør begynne å blinke dersom du ser ukjente avsendere, uoppfordrede meldinger, hasteforespørsler, usannsynlige gevinster eller risikoer, og lenker eller vedlegg knyttet til personlige opplysninger.
Rapporter alle mistenkelige meldinger: Det er viktig at du informerer IT-avdelingen på jobben dersom du har blitt eller mistenker å ha blitt utsatt for et phishingangrep. Dette må også registreres i de relevante rapporteringsmekanismene på arbeidsplassen.
Aktiver MFA og oppdater passord: Et ekstra trinn med multifaktorgodkjenning (MFA) gir et ekstra lag av sikkerhet. Du bør også oppdatere dine personlige passord jevnlig.
Installer sikkerhetsprogramvare: Arbeidsplassen bør bruke spesialutviklet programvare som både registrerer og blokkerer forsøk på phishing. For eksempel antivirusprogrammer og brannmurer.
Overvåk kontoene dine: Du bør regelmessig kontrollere alle kontoer med følsomme data, for eksempel bankkontoer. Slik kan du oppdage mistenkelig aktivitet.
Hold deg informert: Organisasjonen har et ansvar for å oppdatere programvare og verktøy, samt dekke kunnskapsgap blant de ansatte. Dette henger sammen med regelmessige opplæringsrunder der dere kan øve dere på å identifisere angrep og rapportere dem gjennom de riktige kanalene.
Les også: Sikkerhetskultur på arbeidsplassen: Mennesket er ikke det svakeste ledd, men din beste forsvarslinje
Klar for neste steg?
Vil du vite hvor godt bedriften din er beskyttet mot phishing? Snakk med oss i Garnes Data og få 30 minutters uforpliktende rådgivning om e-postsikkerhet, opplæring og innlogging.
Ofte stilte spørsmål om phishing
-
Koble enheten fra nettverket.
Ikke oppgi mer informasjon.
Varsle IT-avdeling eller IT-partner.
Aktiver flerfaktorautentisering, og sjekk kontoer for mistenkelig aktivitet.
Har du oppgitt bankopplysninger eller BankID-koder, kontakt banken din umiddelbart.
Anmeld saken til politiet dersom du har lidd et tap.
-
Meld fra internt i bedriften, enten til IT-avdeling eller IT-partner.
Anmeld angrepet til politiet dersom du har fått stjålet midler.
Meld avvik til Datatilsynet dersom personopplysninger har kommet på avveie
Kilder:
Datatilsynet: Phishing – hvordan beskytte virksomheten
Nasjonal sikkerhetsmyndighet: NSM anbefaler overgang til phishingresistent autentisering