Hva er multifaktorautentisering (MFA)? Sikkerhetsguiden for norske bedrifter
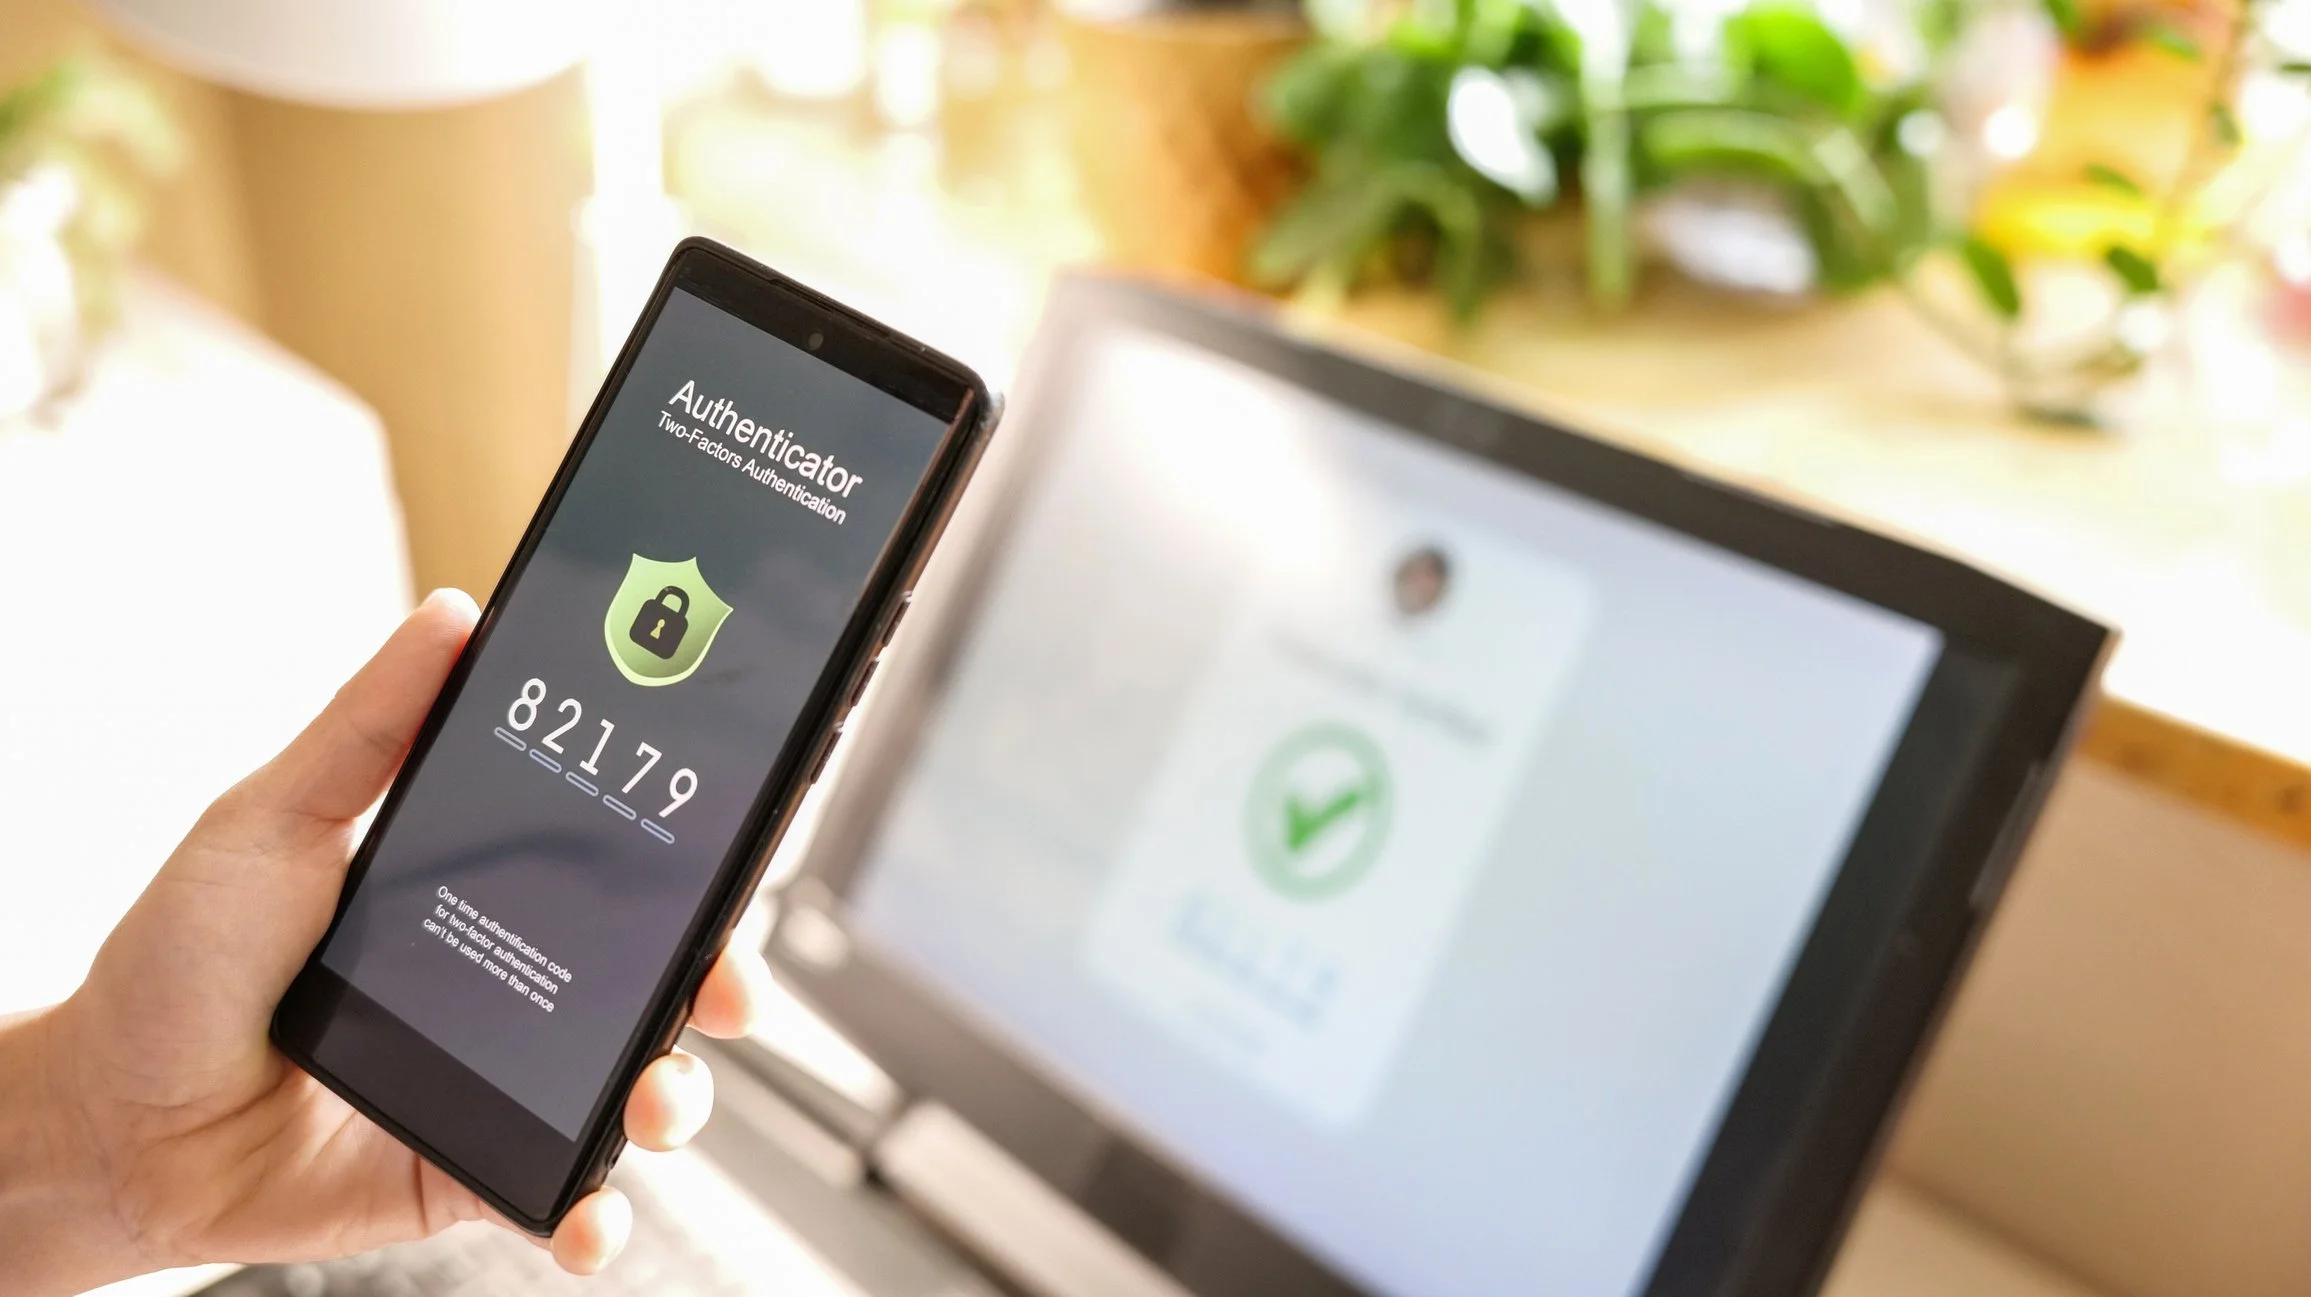
Et passord alene er ikke lenger nok til å beskytte bedriftens viktigste kontoer. Multifaktorautentisering, eller MFA, legger et ekstra sikkerhetslag mellom virksomheten og uvedkommende som forsøker å logge inn.
For de fleste bedrifter er MFA et av de enkleste og viktigste sikkerhetstiltakene å innføre. Det krever relativt lite av de ansatte, men kan gjøre en stor forskjell dersom et passord kommer på avveie.
Hva er multifaktorautentisering (MFA) – definisjon og forklaring
Multifaktorautentisering (MFA) er en sikkerhetsmetode der du må bekrefte identiteten din med to eller flere ulike typer faktorer før du får tilgang til en konto eller et system.
Tenk på det som forskjellen mellom én lås og to låser. Hvis noen får tak i nøkkelen til den første, trenger de fortsatt en annen måte å komme inn på. Når du logger inn på Microsoft 365 med brukernavn og passord, kan systemet for eksempel be deg godkjenne innloggingen i en autentiseringsapp på mobilen. Angriperen kan ha fått tak i passordet ditt, men mangler mobilen din. Dermed stoppes innloggingen.
Det er nettopp dette som gjør MFA så effektivt. Et stjålet eller lekket passord er ikke nok. For en virksomhet betyr det at et vellykket phishingangrep ikke nødvendigvis ender med at angriperen får tilgang til e-post, dokumenter, økonomisystemer eller andre kritiske tjenester.
De tre faktorene i MFA: Noe du vet, noe du har, og noe du er
MFA bygger på tre hovedtyper av autentiseringsfaktorer. For at det skal være multifaktorautentisering, må faktorene komme fra forskjellige kategorier.
| Sikkerhetsfaktor | Hva betyr det? | Eksempler |
|---|---|---|
| Noe du vet | Informasjon bare du skal kjenne til. | Passord, PIN-kode, personlig kodesats |
| Noe du har | En fysisk enhet eller gjenstand du har tilgang til. | Mobiltelefon, autentiseringsapp (f.eks. Microsoft Authenticator), sikkerhetsnøkkel (YubiKey), SMS-kode |
| Noe du er | Biologiske kjennetegn som kan brukes til å bekrefte identiteten din. | Ansiktsgjenkjenning (Face ID), fingeravtrykk |
1. Noe du vet
Dette er informasjon bare du skal kjenne til, for eksempel:
Passord
PIN-kode
En personlig kode
Passordet er den mest kjente autentiseringsfaktoren.
Problemet er at passord kan stjeles, gjenbrukes, gjettes eller komme på avveie gjennom datalekkasjer og phishing.
Derfor bør passordet sjelden stå alene.
2. Noe du har
Dette er en fysisk enhet eller gjenstand du har tilgang til, for eksempel:
Mobiltelefon
Autentiseringsapp
Sikkerhetsnøkkel
Engangskode
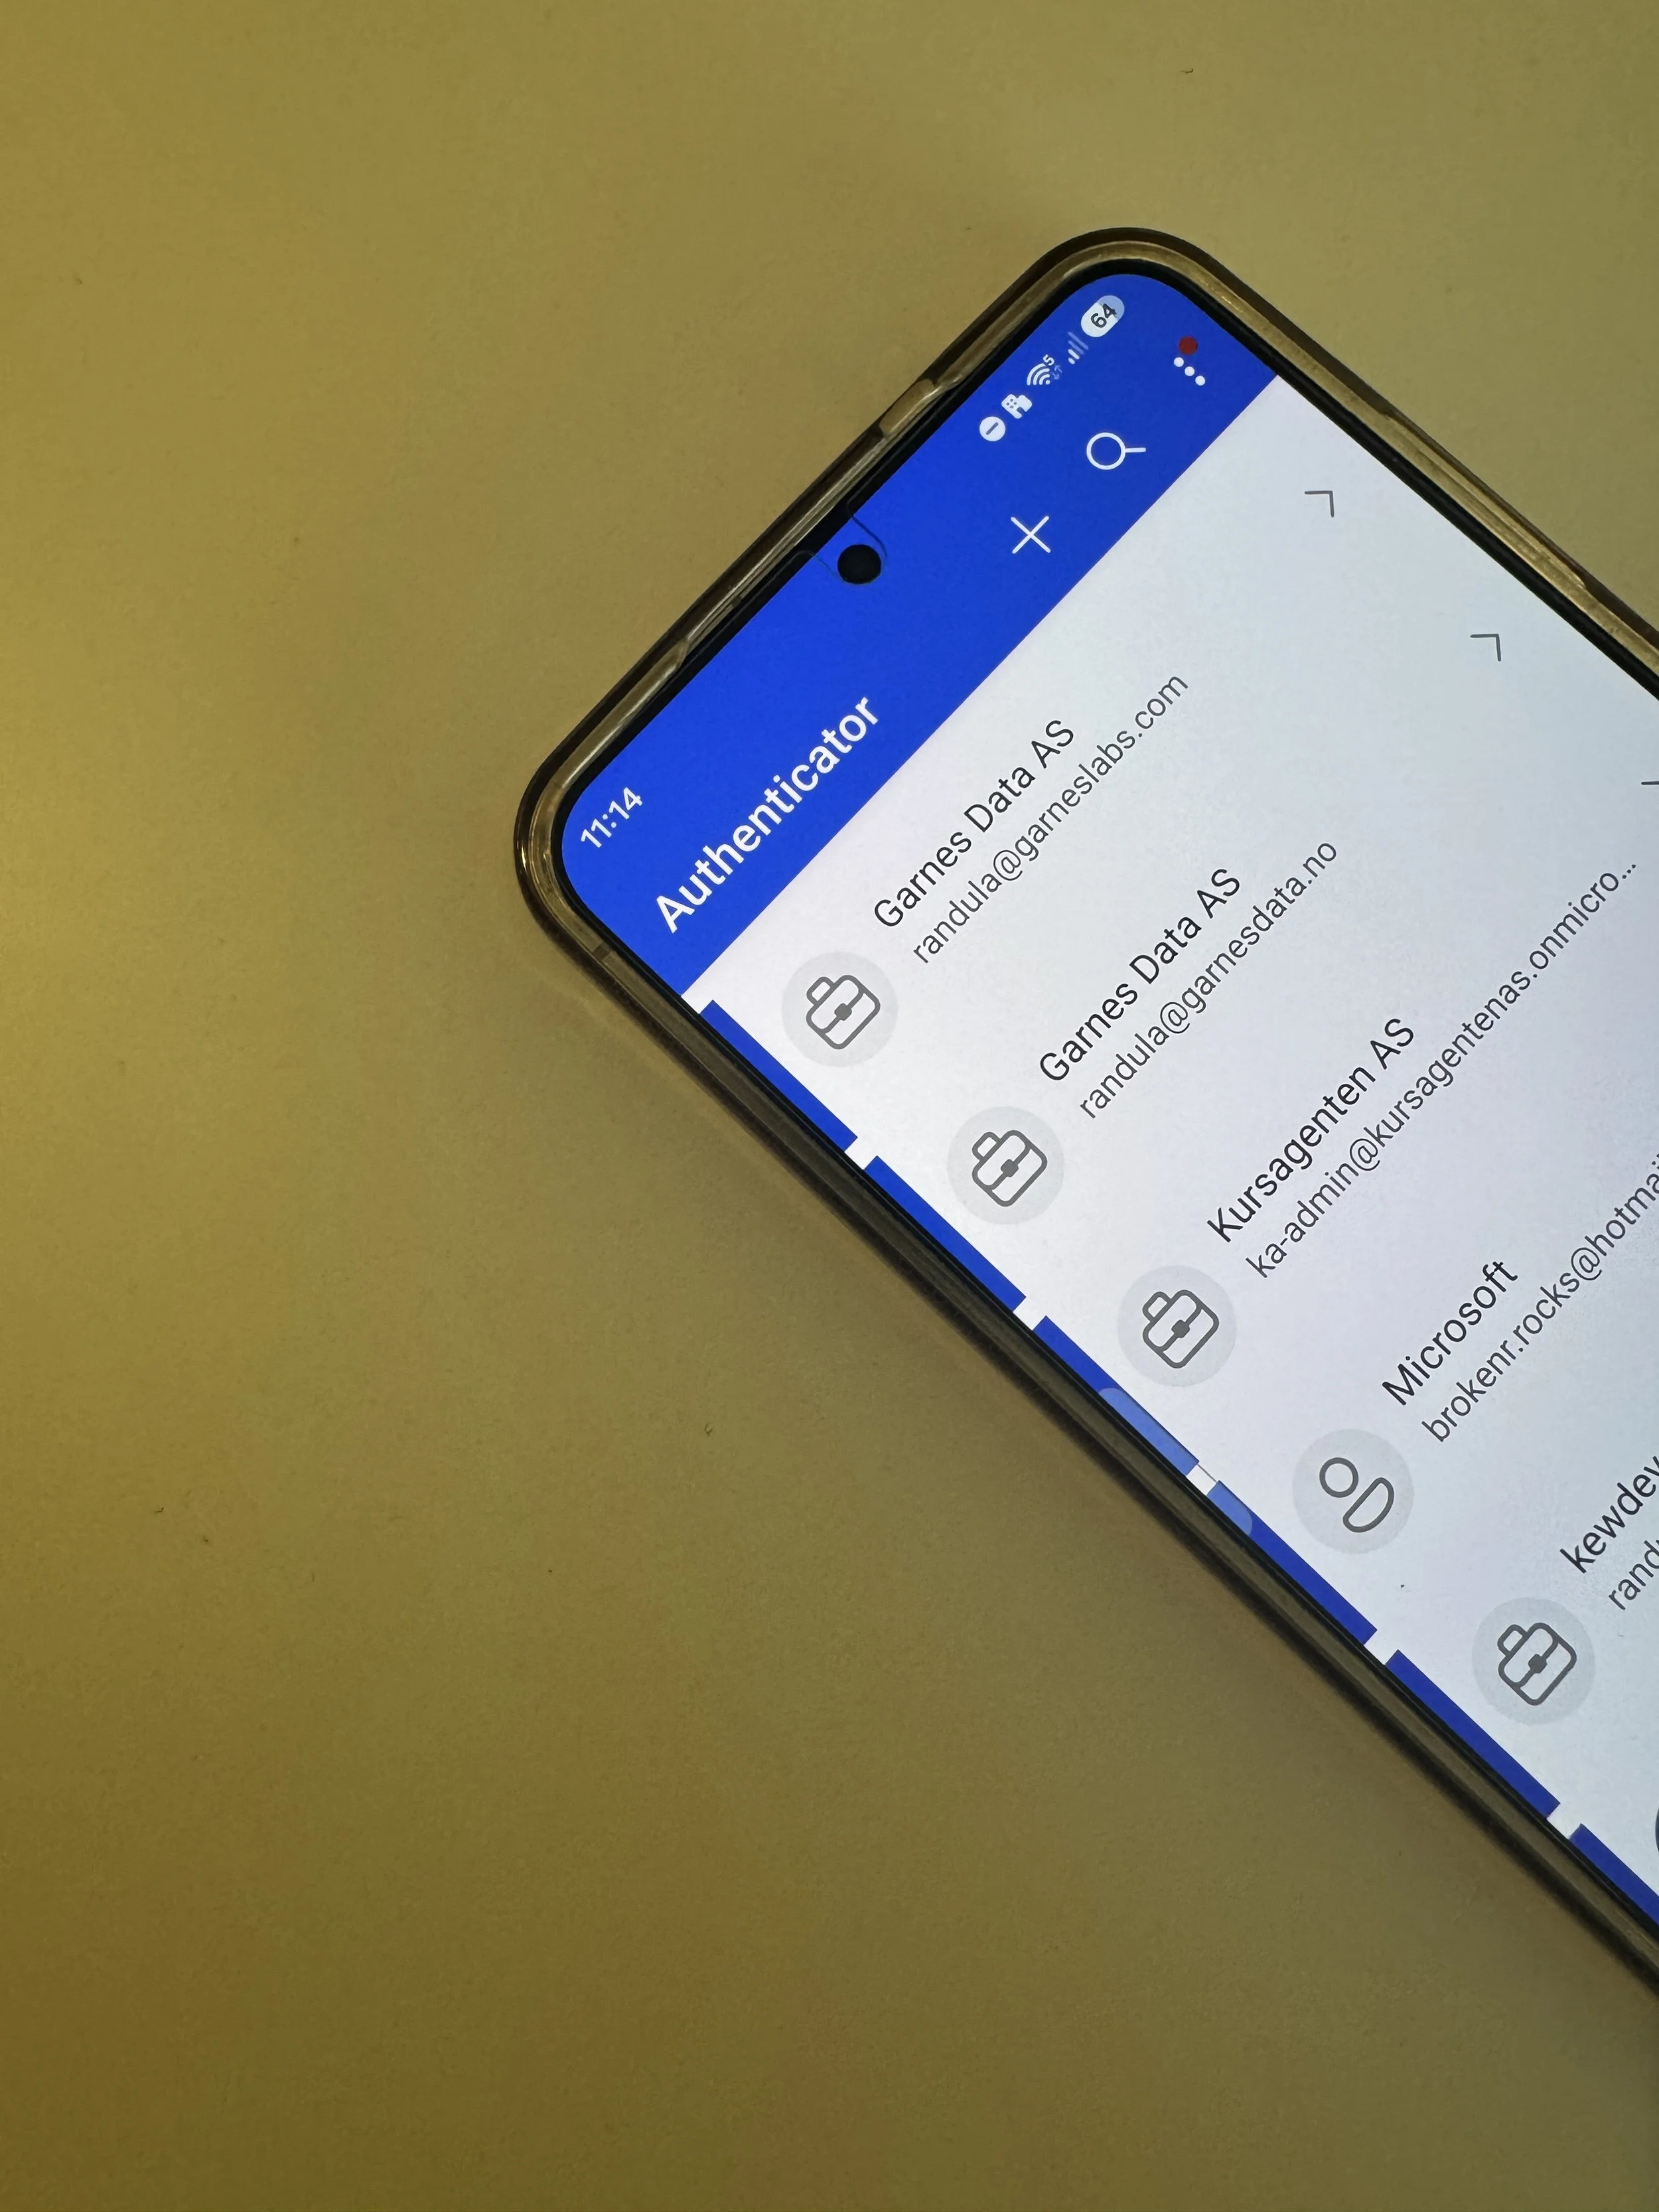
Microsoft Authenticator er et vanlig eksempel på en autentiseringsapp. Når du logger inn, kan du få et varsel på mobilen som du må godkjenne. Sikkerhetsnøkler basert på FIDO2 er et enda sterkere alternativ i enkelte virksomheter.
SMS-koder faller også inn under denne kategorien, men er en svakere løsning enn moderne autentiseringsmetoder, da det kan bli utsatt for såkalt SIM-swapping, der en angriper forsøker å få kontroll over telefonnummeret ditt.
3. Noe du er
Den tredje faktoren er noe som er knyttet til deg fysisk, altså biometriske kjennetegn.
Eksempler er:
Fingeravtrykk
Ansiktsgjenkjenning
Andre former for biometrisk autentisering
Når du bruker fingeravtrykk eller ansiktsgjenkjenning for å godkjenne en innlogging, brukes biometrien til å bekrefte at det nettopp er du som forsøker å få tilgang.
Det viktige er altså ikke bare at du bruker flere steg. Faktorene må representere ulike typer bevis på hvem du er.
Hva er forskjellen på MFA, 2FA og totrinnsverifisering?
Begrepene MFA, 2FA og totrinnsverifisering brukes ofte om hverandre. Det er forståelig, men det finnes noen viktige forskjeller.
2FA betyr tofaktorautentisering. Her brukes nøyaktig to forskjellige autentiseringsfaktorer.
MFA betyr multifaktorautentisering og er samlebetegnelsen for autentisering med to eller flere faktorer. 2FA er derfor en type MFA.
Totrinnsverifisering brukes ofte som et synonym for MFA eller 2FA, men beskriver egentlig antall trinn i en innlogging, ikke nødvendigvis to forskjellige faktortyper.
Det er en viktig nyanse. To innloggingstrinn betyr ikke automatisk at du har to forskjellige sikkerhetsfaktorer.
Hva med Passkeys og FIDO2?
Utviklingen går også mot mer passordfrie innlogginger. Passkeys og FIDO2 gjør det mulig å autentisere seg uten å skrive inn et tradisjonelt passord. I stedet kan enheten din, en sikkerhetsnøkkel eller biometrisk autentisering brukes til å bekrefte identiteten. For brukeren kan dette oppleves enklere. Samtidig kan det gi bedre beskyttelse mot blant annet phishing.
Det betyr ikke at alle bedrifter trenger å gå over til passordfri autentisering med en gang. Men det er verdt å vite at MFA ikke stopper ved en godkjenningsforespørsel på mobilen. Moderne identitets- og tilgangssikkerhet utvikler seg raskt.
Hvorfor er MFA-sikkerhet helt avgjørende i 2026?
Mange cyberangrep begynner med noe så enkelt som en innlogging. Et passord kan komme på avveie gjennom phishing. Det kan være gjenbrukt fra en annen tjeneste som har blitt utsatt for datalekkasjer. Det kan bli stjålet gjennom skadevare. Eller en angriper kan forsøke seg på automatiserte innloggingsforsøk mot kontoer med svake eller kompromitterte passord.
For en angriper er en gyldig brukerkonto svært verdifull. E-postkontoen kan gi tilgang til interne samtaler og dokumenter. Microsoft 365 kan inneholde store mengder virksomhetskritisk informasjon. Et økonomisystem kan gi tilgang til lønn og betalinger. En kompromittert administratorbruker kan i verste fall gi angriperen kontroll over store deler av virksomhetens digitale miljø.
MFA legger inn en ekstra kontroll før tilgangen gis. I følge CISA stoppes 99% av passordangrep med aktivert MFA. Det er også en viktig grunn til at nasjonale sikkerhetsmyndigheter anbefaler flerfaktorautentisering som et sentralt sikkerhetstiltak. Det er også en viktig grunn til at nasjonale sikkerhetsmyndigheter anbefaler flerfaktorautentisering som et sentralt sikkerhetstiltak. Nasjonal sikkerhetsmyndighet (NSM) anbefaler MFA som en del av sine grunnprinsipper for IKT-sikkerhet og publiserte i 2024 en egen temarapport om flerfaktorautentisering som veileder norske virksomheter i sikker innføring av MFA. For norske virksomheter handler dette ikke bare om teknologien i seg selv, men om å redusere risikoen for identitetstyveri, phishing og misbruk av kontoer.
Manglende tilgangssikring kan få langt større konsekvenser enn at én ansatt mister tilgangen til e-posten sin. Et vellykket angrep kan føre til driftsstans, datatap, utpressing, økonomiske tap og svekket tillit hos kunder og samarbeidspartnere. Derfor bør MFA ses på som en grunnmur i bedriftens IT-sikkerhet, ikke som et tillegg for spesielt sikkerhetsbevisste virksomheter.
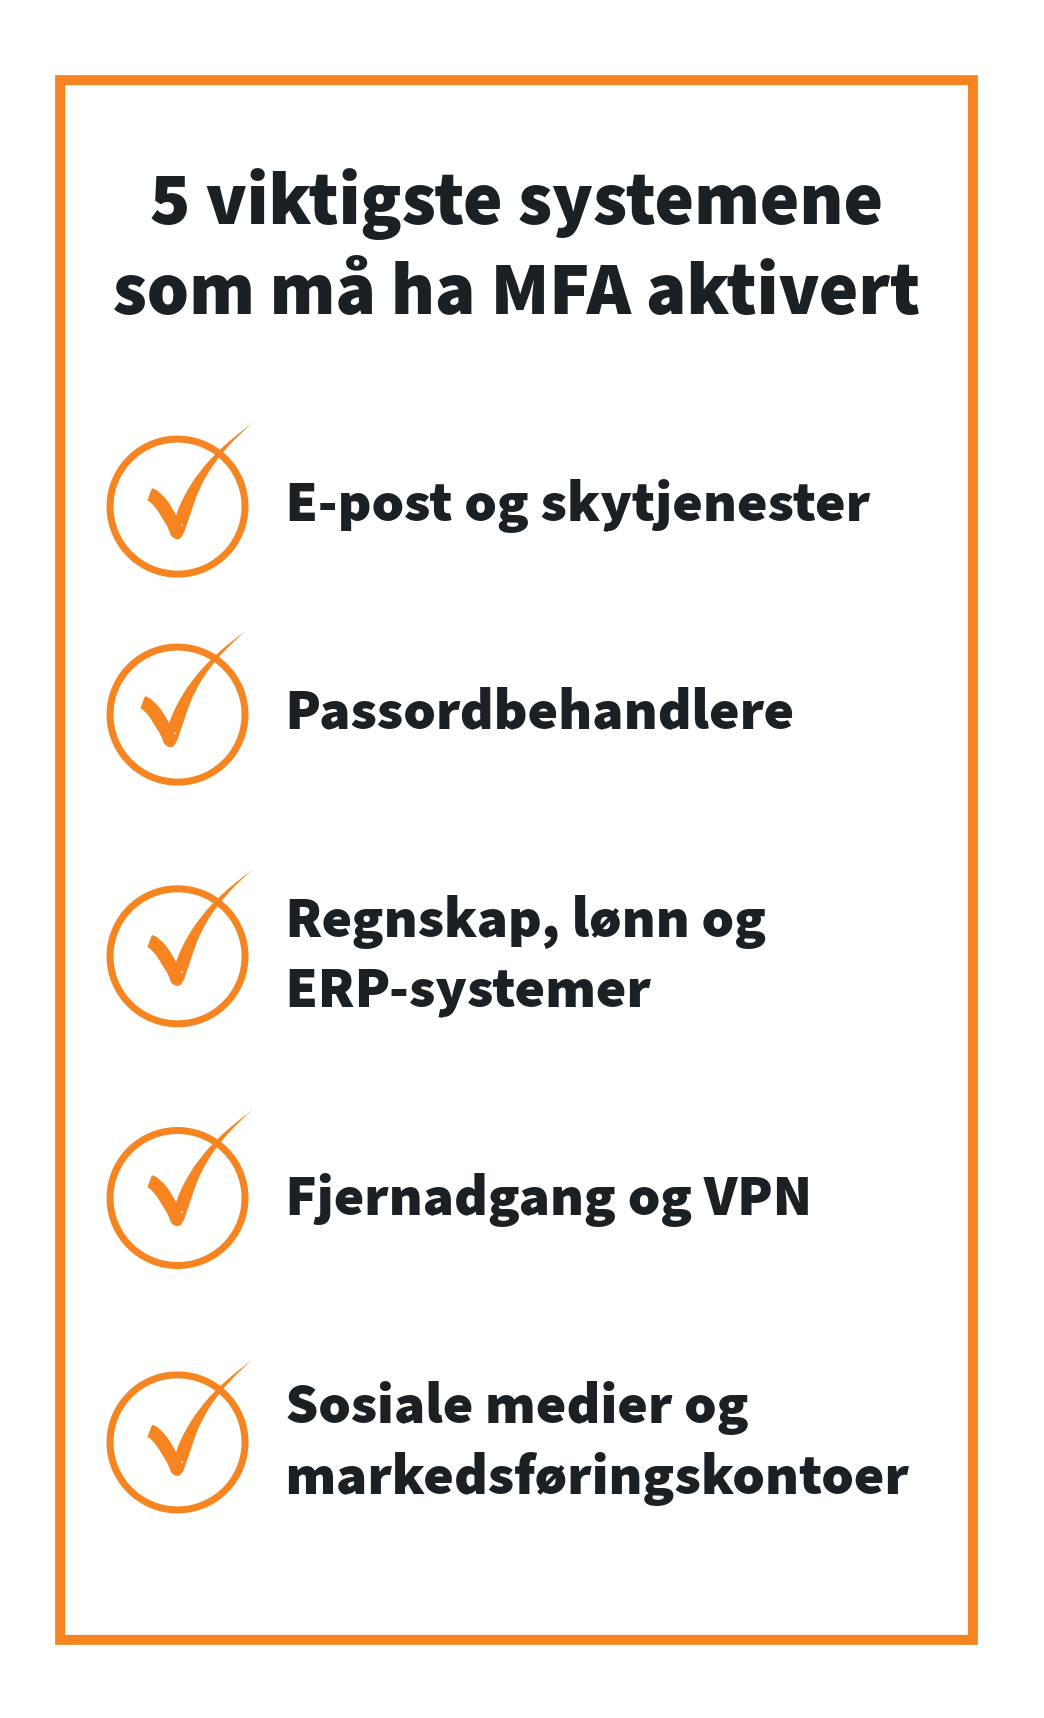
Hvilke systemer må ha multifaktorautentisering i bedriften?
MFA bør ikke bare aktiveres der det er enkelt. Start med kontoene og systemene som vil gjøre størst skade dersom uvedkommende får tilgang.
1. E-post og skytjenester
Dette bør være førsteprioritet. Microsoft 365 og Google Workspace fungerer ofte som bedriftens digitale nav. Her finnes e-post, kalender, dokumenter, kontakter og andre tjenester.
En kompromittert e-postkonto kan også brukes til å lure kolleger eller kunder. Derfor bør alle brukere, og spesielt administratorer, sikres med MFA.
2. Passordbehandlere
Passordbehandleren kan være blant de mest verdifulle kontoene en ansatt har. Hvis virksomheten bruker en passordmanager til å lagre og administrere innloggingsinformasjon, bør denne kontoen beskyttes med sterk MFA.
Her er det ekstra viktig å tenke helhetlig: Jo flere tilganger som samles bak én konto, desto viktigere er det å beskytte selve kontoen.
3. Regnskap, lønn og ERP-systemer
Økonomi- og ERP-systemer inneholder informasjon som både er sensitiv og verdifull. Her kan konsekvensene av en kompromittert konto bli direkte økonomiske. Sikre derfor systemene som håndterer regnskap, lønn, betalinger og annen kritisk virksomhetsinformasjon.
4. Fjernadgang og VPN
Ansatte som kobler seg til virksomhetens ressurser utenfra, bør ha sterk autentisering. VPN og andre løsninger for fjernadgang kan være en direkte inngangsport til interne systemer. MFA reduserer risikoen dersom en brukers påloggingsinformasjon blir kompromittert.
5. Sosiale medier og markedsføringskontoer
Bedriftens sosiale medier blir noen ganger glemt når sikkerheten skal gjennomgås. En kapret konto kan imidlertid gi både økonomisk skade og omdømmeskade. Sørg for at også administrator- og markedsføringskontoer er beskyttet.
Last ned vår sjekkliste for IT-sikkerhet og se hva bedriften din bør ha på plass.
MFA Setup: Slik ruller du ut multifaktorautentisering i bedriften
Teknologien er bare halve jobben. En god MFA-utrulling handler også om planlegging, kommunikasjon og gode rutiner.
Steg 1: Kartlegg kontoer og tilganger
Start med å få oversikt:
Hvilke systemer bruker virksomheten? Hvem har tilgang? Hvilke brukere har administratorrettigheter? Og hvilke kontoer vil være mest kritiske dersom de blir kompromittert?
Begynn med administratorer og ledelse, og sørg deretter for at alle ansatte omfattes. Dette er også en god anledning til å rydde opp i gamle brukerkontoer og unødvendige tilganger.
Steg 2: Velg riktig verifiseringsmetode
Der det er mulig, bør virksomheten prioritere moderne autentiseringsmetoder fremfor SMS.
En autentiseringsapp som Microsoft Authenticator gir normalt bedre beskyttelse enn SMS-baserte engangskoder. For virksomheter med høye sikkerhetskrav kan FIDO2-sikkerhetsnøkler være et godt alternativ. NSM anbefaler også at virksomheter velger MFA-løsninger som er mest mulig resistente mot sosial manipulering og phishing, og peker på at ikke alle MFA-metoder gir samme sikkerhetsnivå.
Poenget er ikke å velge den mest avanserte løsningen for enhver pris. Målet er å finne en metode som gir god sikkerhet og samtidig fungerer godt i arbeidshverdagen.
Steg 3: Lag enkle regler og gi ansatte opplæring
MFA skal være lett å forstå. Forklar medarbeiderne hvorfor tiltaket innføres, hva de skal gjøre og hva de skal gjøre dersom de får en uventet innloggingsforespørsel.
Det viktigste budskapet bør være enkelt: Ikke godkjenn en MFA-forespørsel du ikke selv har startet.
Både Datatilsynet og Kripos har gjentatte ganger advart mot phishingangrep og misbruk av stjålne innloggingsopplysninger. God brukeropplæring er derfor like viktig som selve teknologien. Datatilsynet fremhever sterk autentisering som et viktig tiltak for å beskytte personopplysninger mot uautorisert tilgang.
God opplæring reduserer risikoen for at ansatte godkjenner en angripers forsøk bare fordi de tror at varslingen er en vanlig del av innloggingen.
Steg 4: Planlegg for nye og mistede enheter
Hva skjer dersom en ansatt mister mobilen? Hva skjer når telefonen byttes?
Og hvem kan hjelpe dersom en bruker blir låst ute?
Ha rutiner for reservekoder, nye enheter og gjenoppretting av tilgang før problemet oppstår. En gjennomtenkt prosess gjør at MFA blir en sikkerhetsforbedring, ikke en kilde til unødvendig frustrasjon.
Vil du sikre at bedriftens kontoer har riktig MFA-oppsett uten unødvendig hodebry for de ansatte?
Feller ved utrulling av MFA - og hvordan unngå push-tretthet (MFA fatigue)
MFA løser ikke alle problemer alene. En kjent angrepsmetode er såkalt MFA fatigue, eller push-tretthet. Angriperen forsøker å logge inn med et stjålet passord og sender deretter gjentatte MFA-varsler til offerets mobil. Målet er å få den ansatte til slutt til å trykke «Godkjenn», enten fordi vedkommende blir irritert, forvirret eller antar at varselet skyldes en feil. En viktig beskyttelse er derfor å bruke number matching, der brukeren må skrive inn et tall som vises på innloggingsskjermen, i autentiseringsappen.
Da blir det vanskeligere å godkjenne en innlogging ved et uhell. Bedriften bør også vurdere betinget tilgang, eller Conditional Access, der det er relevant. Med riktige regler kan man tilpasse når og hvordan MFA kreves, slik at sikkerheten ikke nødvendigvis oppleves som en hindring ved hver eneste innlogging.
Målet er ikke mest mulig friksjon. Målet er riktig sikkerhet på riktig sted.
MFA er et enkelt tiltak. Oppsettet bør være gjennomtenkt.
Multifaktorautentisering er ikke en komplisert idé. Du skal bevise at du er deg ved hjelp av mer enn bare et passord. Det som krever litt mer omtanke, er hvordan MFA innføres i hele virksomheten.
Hvilke kontoer skal sikres først? Hvilke autentiseringsmetoder bør brukes? Hvordan håndterer dere tapte telefoner og nye enheter? Hvordan sørger dere for at ansatte ikke godkjenner falske forespørsler? Og hvordan sikrer dere at administratorbrukere har et høyere sikkerhetsnivå enn vanlige brukerkontoer?
Det er disse spørsmålene som gjør forskjellen mellom å «ha MFA» og å ha et godt MFA-oppsett.
Klar for å komme i gang med multifaktorautentisering?
For en liten eller mellomstor bedrift trenger ikke bedre IT-sikkerhet bety et stort og komplisert prosjekt.
Start med de viktigste kontoene. Sikre administratorene. Få MFA på plass for e-post og skytjenester. Gå videre til økonomisystemer, passordbehandlere og fjernadgang. Sørg samtidig for at de ansatte vet hva de skal gjøre når de får en autentiseringsforespørsel.
MFA er ett tiltak, men det bør ses som en del av en større strategi for identitets- og tilgangssikkerhet.
Garnes Data kan hjelpe virksomheten med å kartlegge risiko, sikre Microsoft 365 og andre sentrale systemer, etablere gode tilgangsrutiner og gjøre de ansatte tryggere i møte med digitale trusler.
Usikker på om bedriften din er godt nok beskyttet mot passordtyveri og kontoangrep? Snakk med en av våre sikkerhetseksperter. 30 minutter uforpliktende rådgivning ved å sende en epost til hjelp@garnesdata.no eller fyll ut skjema under:
Ofte stilte spørsmål om MFA
-
Multifaktorautentisering er en sikkerhetsmetode der du må bekrefte identiteten din med to eller flere forskjellige typer faktorer. Det kan for eksempel være et passord kombinert med en godkjenning i en autentiseringsapp.
-
2FA betyr tofaktorautentisering og bruker nøyaktig to faktorer. MFA er det bredere begrepet og omfatter autentisering med to eller flere faktorer. 2FA er derfor en form for MFA.
-
SMS er bedre enn å bruke bare passord, men er ikke den sterkeste tilgjengelige metoden. Telefonnummer kan blant annet utsettes for SIM-swapping. For bedrifter bør autentiseringsapp eller andre moderne metoder normalt prioriteres der de er tilgjengelige.
-
Det avhenger av hvilke systemer virksomheten bruker. For bedrifter som benytter Microsoft 365, er Microsoft Authenticator et naturlig alternativ. Det viktigste er at løsningen støtter en sikker autentiseringsmetode og kan administreres på en god måte i virksomheten.
-
Virksomheten bør ha en rutine for slike situasjoner. Bruk reservekoder eller etablerte gjenopprettingsmetoder, og sørg for at brukeren får registrert en ny enhet på en sikker måte. Ikke vent med å planlegge dette til noen allerede står uten tilgang.
MFA er enkelt å forstå: Et passord skal ikke være den eneste barrieren mellom virksomheten og en angriper. Når identitet, tilgang og autentisering håndteres riktig, blir det betydelig vanskeligere å misbruke kompromitterte kontoer.
For norske SMB-er er dette et av de mest konkrete stedene å begynne når sikkerheten skal styrkes.