Ransomware, eller løsepengevirus som det heter på norsk, er skadevare som låser eller krypterer filene dine og krever penger før du kan få dem tilbake. I en virksomhet kan det medføre alvorlige konsekvenser når verdifull informasjon blir stjålet fra e-post, filer eller interne systemer.
I denne artikkelen lærer du hva ransomware er og hva det betyr, samt hvordan angrepene foregår. Ekspertene våre deler også en steg-for-steg-liste med konkrete råd til hvordan du reagerer i de første timene av et løsepenge-angrep.
Kort fortalt
Definisjon: Ransomware, på norsk løsepengevirus, er skadevare som krypterer filer eller låser systemer og krever løsepenger.
Hva du må vite i 2026: NSM anbefaler å ikke betale løsepengekravet, og betaling er ingen garanti for å få dataene tilbake. Rammes personopplysninger, har du som hovedregel 72 timer på å melde bruddet til Datatilsynet.
Slik du gjør hvis du rammes: Koble fra de berørte maskinene, varsle IT-ansvarlig eller IT-partner, ikke betal i hast, sikre bevis og gjenopprett fra en uberørt sikkerhetskopi når årsaken er funnet.
Hvordan Garnes Data kan hjelpe deg: Vi tilbyr sikkerhetskopiering, beskyttelse av e-post og endepunkter, og hjelp når uhellet er ute.
Hva er ransomware?
Ransomware (løsepengevirus) er en skadevare som krypterer filer og mapper på en datamaskin eller et datanettverk. Skadevaren (malware) fungerer som et skadelig virus eller programvare låse tilgangen på filene. Du mister med andre ord tilgang på datamaskinen og dets innhold. Samtidig krever svindlerne løsepenger mot at innholdet blir levert tilbake.
Mange angrep kombinerer løsepengevirus med datatyveri. Svindlerne tar en kopi av dataene dine før de krypterer, og truer med å publisere dem hvis du ikke betaler. Det kalles dobbel utpressing, og vi kommer tilbake til det under.
Infeksjonene stammer ofte fra trojanske hester som sprer skadelige koder etter installasjon. Dette skjer ofte gjennom e-post, hvor svindlerne inkluderer skadelige lenker som installerer ransomware så snart du klikker på dem. Dette er en vanlig metode når de utfører phishingangrep, hvor de overtar kontrollen over enheten og etablerer bakdører til annen skadelig malware.
Hva betyr ransomware på norsk?
Ransomware oversettes til løsepengevirus. Navnet kommer fra at svindlerne ofte krever betaling for å dekryptere filene og levere tilbake kontrollen over enheten eller nettverket ditt. Man kan også bruke utpressingsvare og kryptovirus når man snakker om ransomware.
Hvordan utføres et ransomware-angrep?
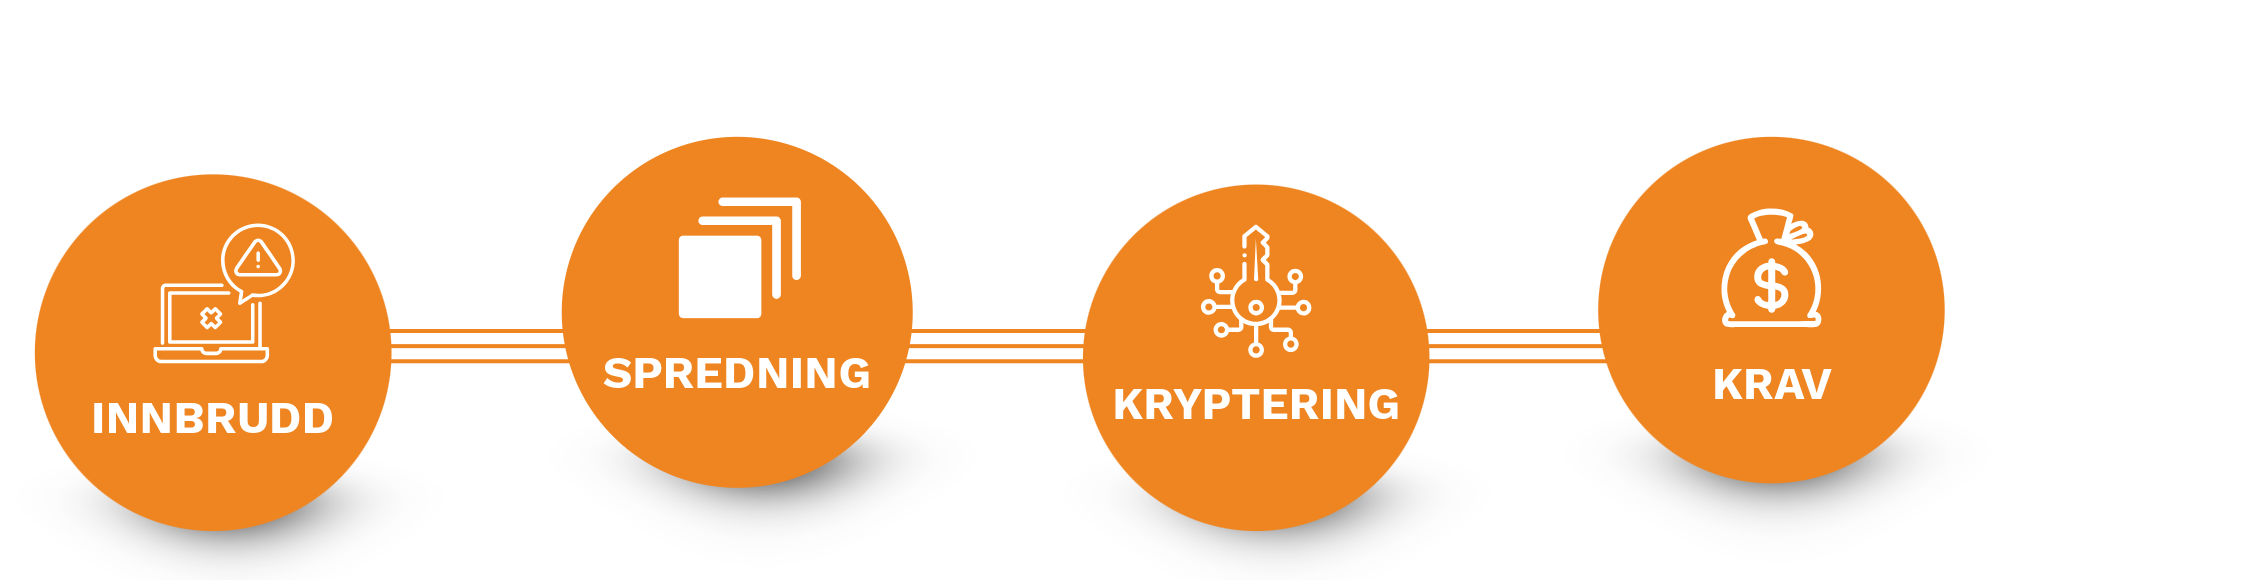
Innbrudd
Gjennom lenker som har blitt sendt på e-post, SMS eller via andre digitale meldingstjenester og klikket på, vil skadevaren infisere maskinen. Deretter skjer det faktiske innbruddet, hvor filene blir kryptert ved hjelp av en særlig algoritme og en krypteringsnøkkel som svindlerne har kontroll over.
Spredning
Selve løsepengeviruset sprer seg gjennom e-post, i et vedlegg eller via lenker på lik linje med andre datavirus. Samtidig kan viruset spre seg automatisk gjennom sikkerhetshull i programvaren deres. Derfor er det viktig å ha en sikker og stabil IT-infrastruktur.
Kryptering
Krypteringen foregår i det stille, og derfor er det vanskelig å oppdage innbruddet. Det er først når du får beskjed om et betalingskrav i popupvindu at angrepet blir avslørt. Da er det ofte for sent og ikke mulig å stoppe angrepet eller motarbeide krypteringen. I de aller fleste tilfellene kan du ikke dekryptere filene med mindre du får tilgang på krypteringsnøkkelen.
Krav
Det er vanlig at svindlerne krever at beløpet – ofte mellom 1 000 og 10 000 kroner – betales i en kryptovaluta. Bitcoin og annen kryptovaluta er nemlig vanskelig å spore gjennom transaksjonen og til bakmennene. Betalingen er et krav for at de deler krypteringsnøkkelen og dekrypterer filene de har stjålet og fått tilgang til.
Det er imidlertid ingen garanti for at svindlerne faktisk overleverer filene eller programvaren selv etter du har betalt. Når det er sagt, er tilbakelevering av materiale etter innbetaling en nødvendighet for at trusselen skal være troverdig i fremtidige angrep.
Konsekvenser
Dersom privatpersoner blir angrepet, er det ofte bilder og dokumenter som blir stjålet. For bedrifter finnes det større strukturelle konsekvenser. Dere kan for eksempel oppleve driftsforstyrrelser og nedetid, som vi samfunnskritiske virksomheter er en reell utfordring med potensielt alvorlige konsekvenser.
Tap av omdømme er en annen uheldig konsekvens av ransomware-angrep, der kundene deres mister tillit til at dere beskytter dataene tilstrekkelig og har den nødvendige beredskapen til å håndtere digitale trusler.
Hvordan kommer ransomware inn i bedriften?
De fleste angrep skjer på grunn av en svakhet i systemet, eller et smutthull hvor svindlerne kan komme inn, som for eksempel:
Phishing og skadelige e-poster
En ansatt får en e-post som ser ekte ut, og klikker på en lenke eller åpner et vedlegg.
Eksempel: En melding om en pakke som ikke kan leveres, eller en faktura fra en leverandør du kjenner.
Svake passord og manglende MFA
Ved å stjele eller gjette passordet til ansatte får svindlerne tilgang på systemet eller nettverket deres.
Eksempel: Colonial Pipeline-saken hvor NSM forklarer at kompromittert innlogging på en VPN-løsning og fravær av multifaktorautentisering sannsynligvis har vært årsaken til at angriperne kom inn.
Uoppdaterte systemer.
Kjente sårbarheter i programvare som ikke er oppdatert, kan utnyttes automatisk.
Eksempel: CVE-2025-32756 - En kritisk sårbarhet i flere Fortinet-produkter som kunne muliggjøre fjernkjøring av kode/kommandoer uten autentisering.
Fjerntilgang og eksterne tilganger
Tilganger for hjemmekontor, leverandører eller ekstern drift som ikke er sikret, er en vanlig vei inn.
Eksempel: Siden august 2024 har trusselaktøren SafePay fått uautorisert tilgang gjennom blant annet VPN-utnyttelse, spesielt gjennom IP-adressene til VPN-leverandøren “Mullvad”. Dette er en ransomwaregruppe som har angrepet over 600 organisasjoner og bedrifter i Europa, Nord- og Sør-Amerika, samt Australia.
Tre typer ransomware
Scareware: Et popupbilde forteller at maskinen er infisert og krever betaling for å fjerne en «trussel». Filene er ofte ikke kryptert, men skjermbildene er laget for å skremme deg.
Screen lockers: Låser hele skjermen eller enheten, slik at du ikke får brukt datamaskinen. Dette er en mer alvorlig variant av løsepengevirus, som gjør mer enn å bare late som at maskinen er infisert.
Krypto-ransomware: Krypterer filene dine, og du får ikke tilgang på maskinen eller nettverket uten en krypteringsnøkkel. Dette er den typen som gjør størst skade for bedrifter.
Enkel kryptering eller dobbel utpressing?
Ved enkel kryptering handler utpressingen om å få tilgang til filene igjen. Ved dobbel utpressing stjeler angriperne også data, og truer med å publisere dem. NSM nevner fire utpressingsmetoder: Kryptering, publisering, trakassering og tjenestenektangrep (RDDoS), som brukes for å få betalt løsepenger.
Dobbel utpressing betyr at det ikke hjelper å gjenopprette fra backup alene. Selv om du får tilbake driften, kan dataene allerede være på avveie.
Løsepengevirus i Norge: Dette sier myndighetene
Nasjonal sikkerhetssenter (NCSC), den nasjonale responsfunksjonen for alvorlige digitale angrep og en del av Norsk sikkerhetsmyndighet (NSM), har gjennom de siste årene observert og registrert en økende tendens til løsepengevirushendelser i både store og små virksomheter. Derfor understreker NCSC viktigheten av å sikkerhetskopiere data og ha definerte prosedyrer for gjenopprettelse av digital infrastruktur.
NSM anbefaler dessuten alle virksomheter gjennomfører følgende tiltak for å beskytte seg mot løsepengevirus:
Virksomhetene bør sette seg inn i Nasjonalt cybersikkerhetssenters (NCSC) råd mot slik skadevare. Finn deres råd her.
Virksomheter som ikke har vurdert faren for denne type hendelser bør gjøre det, og etablere nødvendige tiltak.
Virksomheter som ikke har gjort slike vurderinger nylig bør sette seg inn i oppdatert informasjon, og se om de har behov for å oppdatere vurderingene og planene for håndtering av risiko.
Virksomheter bør vurdere om felles grunnleggende sikkerhetsnivå for alle virksomhetens oppgaver og tjenester bør oppdateres med tiltak mot slik skadevare.
For å ruste deg til et potensielt digitalt angrep, anbefaler vi at du leser og agerer på sjekklisten som NSM har utarbeidet.
Hva er forskjellen på ransomware, virus, phishing og cyberangrep?
| Ransomware | Virus | Phishing | Cyberangrep | |
|---|---|---|---|---|
| Hva er det? | Begrenser adgangen til data ved å kryptere filer eller låse dataskjermen. Deretter tvinger den deg til å betale for å få tilgang til maskinen igjen. | Filer og programmer blir infisert av virus, som spres videre i enheten til andre programmer. | En form for digital svindel der kriminelle utgir seg for å være en troverdig avsender for å lure deg til å oppgi sensitiv informasjon. | Et digitalt angrep der en trusselaktør forsøker å få uautorisert tilgang til systemer, data eller tjenester. |
| Hva er målet? | Å få betalt for å gi tilbake tilgang, eller for ikke å publisere data. | Å ødelegge, forstyrre eller kontrollere. | Å lure deg til å oppgi opplysninger eller klikke på lenker. | Varierer mellom tyveri, sabotasje, spionasje eller utpressing. |
| Hvordan sprer det seg? | Ofte via phishing, svake passord og sårbarheter. | Vedlegg, nedlastinger og infiserte filer. | E-post, SMS og meldingstjenester. | Mange veier. |
| Hva gjør du? | Isoler, varsle, ikke betal i hast og gjenopprett. | Antivirus og oppdateringer. | Sjekk avsender, ikke klikk og rapporter mistenkelig aktivitet. | Beredskapsplan og lagdelt forsvar. |
Vil du ha oversikten over alle typer angrep, finner du den i vår guide til cyberangrep→
Slik handler du i de første timene
Koble fra: Koble berørte maskiner fra nettverket, og skru av Wifi og Bluetooth på enhetene – men slå ikke av enheter eller systemer!
Varsle IT: Varsle IT-ansvarlig eller IT-partner og få en oversikt over situasjonen.
Ikke betal i hast: Ikke kontakt angriperne eller betal i hast.
Sikre bevis: Ta skjermbilder av meldingen og ta vare på løsepengenotatet.
Varsle ledelsen: Aktiver beredskapsplan.
Kontakt NSM: Ta kontakt med Nasjonal sikkerhetsmyndighet, og ved behov, det rette sektorresponsmiljøet.
Anmeld til politiet.
Meld avvik til Datatilsynet: Gjør det innen fristen hvis personopplysninger er rammet (generell regel er innen 72 timer).
Gjenopprett fra uberørt sikkerhetskopi.
Skal bedriften betale løsepenger?
På generell basis anbefaler ikke Nasjonal sikkerhetsmyndighet (NSM) å betale løsepenger til svindlere som har kryptert filer og/eller datanettverket deres. Der er flere etiske og juridiske dilemmaer knyttet til betaling av løsepenger, blant annet fordi disse pengene bidrar til å finansiere kriminelle nettverk og fungerer som et bevis på at ransomware og andre phishingsstrategier fungerer etter formål.
Det er likevel opp til deg og virksomheten din om dere vil betale løsepengene. Ta denne vurderingen sammen med ledelsen, IT-partner og eventuelt juridisk rådgiver, og ikke under tidspress fra angriperne.
Når må du melde fra?
Når du håndterer et cyberangrep som løsepengevirus må du kontakte Nasjonal sikkerhetsmyndighet, leverandøren som håndterer cybersikkerhetshendelser, det rette sektorresponsmiljøet og politiet.
Utover dette, finnes det situasjoner hvor du er lovpålagt å varsle tilsynsmyndighetene. Avhengig av hvilke opplysninger som er stjålet, må du melde angrepet til følgende aktører:
Ved lekkasje av personopplysninger skal dette meldes til Datatilsynet gjennom Altinn.
Avhengig av sektor skal rett tilsynsmyndighet kontaktes. Dette gjelder i tråd med det relevante sektorregelverket, herunder Norges vassdrag- og energidirektorat (NVE), Nasjonal kommunikasjonsmyndighet (NKOM), Havindustritilsynet (Havtil), Luftfartstilsynet (CAA) og Statens jernbanetilsyn (SJT).
NSM skal kontaktes og varsles ved sikkerhetstruende hendelser og/eller mistanke om dette, samt ved brudd på sikkerhetsloven.
Virksomheter som tilbyr samfunnsviktige eller digitale tjenester skal kontakte NSM og tilsynsmyndigheten. Dette er lovpålagt gjennom digitalsikkerhetsloven.
Videre hendelseshåndtering av ransomware
Etter at du har varslet de rette myndighetene om hendelsen og iverksatt tiltak internt i virksomheten, må du fortsette innsamlingen og analysen av data. Dette inkluderer tekniske undersøkelser for å sikre bevis, samt å identifisere årsak, omfang og hvilke metoder som svindlerne har brukt. Alle funn skal dokumenteres og rapporteres.
Neste steg er å kontrollere backup, installere sikkerhetsoppdateringer og tilpasse overvåkingen av systemer og nettverk for å oppdage eventuelle nye forsøk på angrep. Samtidig er det avgjørende at dere lærer av hendelsen. Dette involverer evaluering av hendelsesforløpet og implementering av bedre sikkerhetsløsninger.
Hva gjør du etterpå?
Utfør en årsaksanalyse i etterkant av et angrep for å identifisere hvordan svindlerne fikk tilgang til systemet og klarte å hente dataen som ble stjålet. Dette er et viktig steg for å avklare hvilke sikkerhetshull som finnes i virksomheten, og for å velge de riktige strategiene for å motarbeide et fremtidig angrep.
Ofte er sikkerhetskopiering en viktig del av disse lærdommene etter et ransomware-angrep. Det anses som det beste mottiltaket mot løsepengevirus. Sikkerhetskopier av data gjør det mulig å hente stjålet eller angrepet data og dermed ikke være avhengig av å betale svindlere for å få tapt informasjon tilbake. Det er imidlertid kritisk at disse sikkerhetskopierte dataene ikke blir oppbevart eller håndtert på en slik måte at de blir en del av krypteringen som svindlerne utfører.
Hjelp til å sikkerhetskopiere verdifull data
Hos oss får du hjelp til å lagre sikkerhetskopien på en trygg plass, borte fra originalfilene. Vi sikrer e-post, filer, Teams og fellesområder med helautomatisk daglig backup og opptil 10 års oppbevaringstid. Skulle uhellet først være ute ved at du får dataene dine kryptert, eller du trykker på en viruslink, forsikrer sikkerhetskopien din om at ingenting er tapt for godt.
Snakk med en av våre IT-konsulenter, og få skreddersydd en løsning som fungerer for dine behov→
“En effektiv backup-løsning beskytter virksomheten din mot uforutsette hendelser og gir deg trygghet i en stadig mer usikker digital verden.”
– Darren Mackay, CTO i Garnes Data
Slik beskytter du bedriften mot ransomware
Sikkerhetskopiering: All data må sikkerhetskopieres slik at du har en backup som ikke kan krypteres ved et eventuelt angrep. Zero Trust Backup er en avansert sikkerhetsmodell som beskytter data og bidrar til et robust sikkerhetsnett sammen med andre tiltak. Les mer om hvorfor du trenger ZTDR i 2026.
Ekstra innlogging: Aktiver MFA og bruk passnøkler aktivt på tvers av organisasjonen. Et ekstra trinn med multifaktorgodkjenning (MFA) gir et ekstra lag av sikkerhet. Dette er også en direkte anbefaling fra NSM.
Kontinuerlig oppdatering: Nye sikkerhetsoppdateringer bør installeres så raskt som mulig da dette minimerer sjansen for at nye sårbarheter kan utnyttes.
E-postsikkerhet: Filtrering av spam, phishing og skadelig innhold reduserer antallet farlige meldinger som når innboksen. Les mer om e-postsikkerhet.
Opplæring av ansatte: Gjennomfør regelmessige øvelser og gjør det enkelt å rapportere mistenkelige meldinger. Se hvordan vi kan hjelpe deg med å gjøre ansatte trygge i den nye digitale hverdagen.
Tilgangsstyring og overvåking: Gi hver ansatt bare de tilgangene de trenger, og overvåk uvanlig aktivitet. Det begrenser skaden hvis én konto blir kapret. Se også endepunktsbeskyttelse.
Testet beredskapsplan: Ha en skriftlig plan for hvem som gjør hva, og øv på den. En plan som aldri er testet, fungerer sjelden når det gjelder.
Dette kan du gjøre som ansatt
Du trenger ikke være IT-ekspert for å forebygge løsepenge-angrep:
Stopp opp før du klikker. Er e-posten uventet, haster den, eller ber den om noe uvanlig?
Ikke åpne vedlegg eller lenker du ikke forventer.
Bruk unike passord og MFA overalt der det er mulig.
Meld fra med en gang hvis noe virker rart. Det er bedre å varsle for mye enn for lite.
Hvis du har klikket: Koble fra nettet, ikke slå av maskinen, og ring IT.
Klar for neste steg?
Vil du vite hvor godt bedriften din er beskyttet mot angrep? Snakk med oss i Garnes Data og få 30 minutters uforpliktende rådgivning om backup, beredskap og sikkerhetsrutiner.
Ofte stilte spørsmål om ransomware
-
Koble maskinen fra nettverket, men ikke slå den av. Ring deretter IT-ansvarlig eller IT-partner med en gang, og ta et skjermbilde av det du ser.
-
Ofte ja, hvis du har en uberørt sikkerhetskopi som ikke er rammet. Uten backup er det som regel ikke mulig å dekryptere filene uten nøkkelen fra angriperne. Betaling gir heller ingen garanti for å få dem tilbake.
-
Hvis personopplysninger er rammet, skal bruddet som hovedregel meldes innen 72 timer. Du kan melde trinnvis hvis du ikke har all informasjon innen fristen.
-
Kombiner flere tiltak: Backup som ikke kan krypteres, MFA, oppdateringer, e-postsikkerhet, opplæring av ansatte og en testet beredskapsplan.
Kilder:
Nasjonal sikkerhetsmyndighet: Digital utpressing rammer bredt og vilkårlig
Nasjonal sikkerhetsmyndighet: Håndtering av digitale angrep: Sjekkliste for uavklarte situasjoner
Nasjonal sikkerhetsmyndighet: Kommuner og offentlige virksomheter må beskytte seg mot løsepengevirus
Nasjonal sikkerhetsmyndighet: Råd og anbefalinger innenfor digital sikkerhet
Store norske leksikon: løsepengevirus (ransomware)