Hacking bruker tekniske metoder og kunnskap til å undersøke, påvirke eller få tilgang til datasystemer, nettverk og digitale enheter. Det forbindes ofte med avanserte angrep og kriminelle som bryter seg inn i datasystemer, men i praksis starter mange hendelser langt enklere: med et stjålet passord, en falsk e-post eller en enhet som ikke er oppdatert.
Kort forklart: Hacking betyr å skaffe seg tilgang til, undersøke eller påvirke digitale kontoer, enheter, nettverk eller systemer. Hacking kan være kriminelt når det skjer uten tillatelse, men begrepet brukes også om lovlig sikkerhetstesting som hjelper bedrifter med å finne svakheter før andre utnytter dem.
For en bedrift handler ikke god beskyttelse om å fjerne all risiko, men om å gjøre det vanskeligere å komme inn, oppdage uvanlig aktivitet tidlig og vite hva dere skal gjøre dersom noe skjer.
I denne artikkelen ser vi nærmere på hva hacking er, hvordan hacking fungerer, ulike typer hacking og forskjellen mellom etisk og ulovlig hacking. Du får også en bedre forståelse av hvordan hackere kan utnytte sikkerhetssvakheter, og hvorfor god cybersikkerhet er viktig for både privatpersoner og bedrifter.
Hva er hacking? Definisjon og forklaring
Hacking er bruk av tekniske ferdigheter og metoder for å undersøke, endre eller få tilgang til datasystemer, nettverk, programmer eller digitale enheter. Hacking kan være lovlig og etisk, for eksempel når sikkerhetseksperter tester systemer for å finne sårbarheter, eller ulovlig, når noen får tilgang til systemer uten tillatelse.
Begrepet hacking brukes derfor både om etisk hacking, som bidrar til bedre cybersikkerhet, og om datakriminalitet, der målet kan være å stjele informasjon, spre skadevare eller få uautorisert tilgang.
Eksempler på hacking er når uvedkommende:
logger inn på en e-postkonto med et stjålet passord
får tilgang til Microsoft 365 eller en annen skytjeneste
installerer skadevare på en PC eller mobil
utnytter en sårbarhet i programvare
endrer eller krypterer data i bedriften
overvåker kommunikasjon eller videresender e-post
bruker en kapret konto til svindel
Hacking er ikke én bestemt angrepsmetode, men en samlebetegnelse for ulike aktiviteter. Det som binder dem sammen, er at noen forsøker å finne eller utnytte en svakhet i teknologi, rutiner eller menneskelig adferd.
Vil du forstå det større cyber- og trusselbildet, kan du også lese flere artikler vi har skrevet om teamet:
Hva er en hacker (datasnok)? Og hva gjør en hacker?
En hacker er en person som undersøker, tester eller forsøker å få tilgang til digitale systemer. Det norske ordet datasnok brukes gjerne om noen som skaffer seg tilgang til data eller systemer uten tillatelse. En hacker kan lete etter sårbarheter i programvare, passord, brukerkontoer, nettverk eller interne rutiner. Hva personen gjør videre, avhenger av motiv og hensikt.
Noen hackere prøver å:
stjele penger eller bedriftsinformasjon
kryptere data og kreve løsepenger
selge innloggingsinformasjon videre
drive spionasje
gjennomføre politisk motiverte aksjoner
bevise at de kan komme seg inn
finne svakheter på oppdrag fra systemets eier
Det betyr at ikke alle hackere er kriminelle. Den avgjørende forskjellen er om personen har fått tillatelse, og hva vedkommende gjør med tilgangen.
Er hacking ulovlig?
Hacking uten tillatelse er som hovedregel ulovlig. Straffeloven § 204 gjelder innbrudd i datasystem og rammer den som bryter en beskyttelse eller på annen uberettiget måte skaffer seg tilgang til hele eller deler av et datasystem. Bestemmelsen har en strafferamme på bot eller fengsel i inntil to år.
Sikkerhetstesting er derimot lovlig når den gjennomføres med tydelig tillatelse fra eieren og innenfor et avtalt omfang. En bedrift bør derfor aldri be noen «teste litt» uten en skriftlig avtale som beskriver hvilke systemer som kan testes, når testen skal foregå, og hvordan funn skal håndteres.
Typer hackere: white hat, grey hat og black hat
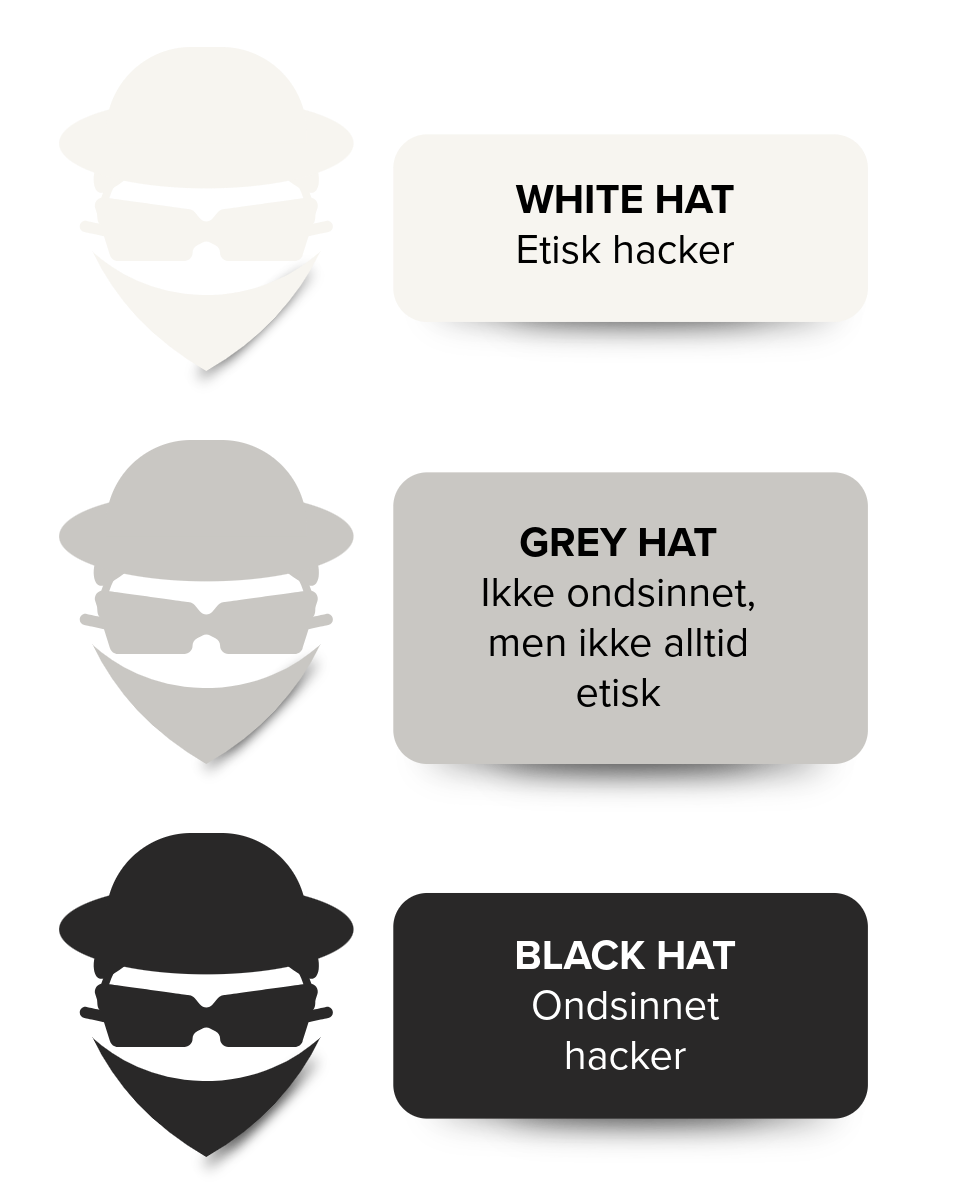
Hackere deles ofte inn i tre hovedgrupper:
White hat-hacker: En sikkerhetsekspert som har tillatelse til å teste systemer og rapporterer svakhetene på en ansvarlig måte.
Grey hat-hacker: En person som undersøker eller tester systemer uten tydelig tillatelse, men som ikke nødvendigvis har til hensikt å skade eller stjele.
Black hat-hacker: En kriminell aktør som skaffer seg uberettiget tilgang for å stjele, svindle, sabotere, spionere eller presse offeret for penger.
I tillegg brukes begreper som script kiddies om personer som benytter ferdige verktøy uten særlig teknisk kompetanse, og hacktivister om aktører som hacker for å fremme en politisk eller ideologisk sak.
For bedriften er det viktigste ikke hvilken merkelapp angriperen har. Det viktige er om aktiviteten er autorisert, hva som kan være berørt, og hvordan hendelsen skal håndteres.
Hva er ethical hacking (etisk hacking)?
Ethical hacking, eller etisk hacking, betyr at sikkerhetseksperter får tillatelse til å teste en bedrifts digitale sikkerhet gjennom en penetrasjonstest. Målet er å finne svakheter før kriminelle gjør det.
En penetrasjonstest kan blant annet undersøke om en angriper kan:
komme inn gjennom en kjent sårbarhet
overta en brukerkonto
få mer tilgang enn kontoen skal ha
nå systemer eller data som burde vært beskyttet
bevege seg videre fra én kompromittert enhet
Testen skal gjennomføres etter tydelige spilleregler og avsluttes med en rapport som forklarer funnene, alvorlighetsgraden og anbefalte forbedringer.
En penetrasjonstest kan være relevant før lansering av en ny løsning, etter større endringer i IT-miljøet, ved nye sikkerhets- eller kundekrav, eller når virksomheten ønsker en uavhengig kontroll av sikkerhetsnivået.
Hvordan blir bedrifter hacket?
Et vellykket angrep trenger ikke å starte med avansert kode. Ofte begynner det med at angriperen finner en enkel åpning, som et stjålet passord, en falsk melding eller et system som ikke er oppdatert.
Phishing og falske meldinger
En ansatt mottar en e-post, SMS eller Teams-melding som ser ut til å komme fra en kjent avsender. Meldingen ber mottakeren åpne et vedlegg, følge en lenke, logge inn eller gjennomføre en betaling.
Les mer om phishing →Svake eller gjenbrukte passord
Dersom det samme passordet brukes flere steder, kan en lekkasje hos én tjeneste også sette bedriftens kontoer i fare. Unike passord og en passordbehandler reduserer risikoen betydelig.
Manglende multifaktorautentisering
Et passord alene gir begrenset beskyttelse. Med multifaktorautentisering må brukeren bekrefte identiteten sin på mer enn én måte. Det kan stoppe mange angrep der passordet allerede er på avveie.
Les mer om MFA →Programvare som ikke er oppdatert
Oppdateringer tetter ofte kjente sikkerhetshull. Når oppdateringer utsettes, får angripere mer tid til å utnytte svakheter som allerede er kjent.
Falske fakturaer og betalingsopplysninger
Hvis en e-postkonto blir overtatt, kan angriperen følge reelle samtaler og sende troverdige betalingsforespørsler. Kontonumre kan bli endret, eller falske instrukser kan sendes fra en konto mottakeren kjenner.
AI-forbedret svindel
Kunstig intelligens kan brukes til å lage mer naturlige tekster, tilpasse meldinger til mottakeren og etterligne stemmer eller visuelt uttrykk. Derfor er dårlig språk ikke lenger et sikkert tegn på svindel.
Les mer om AI og sikkerhet →
Vil du vite mer om AI-sikkerhet? Spesialistene har samlet alt du trenger vite i egen stor artikkel.
Hva koster hacking en bedrift?
Det finnes ikke ett kostnadstall som passer alle hendelser. Konsekvensene avhenger blant annet av hvilke systemer som rammes, hvor raskt hendelsen oppdages, om personopplysninger er berørt, og om virksomheten har fungerende sikkerhetskopier og en beredskapsplan.
Kostnadene kan blant annet komme fra:
driftsstans og tapt arbeidstid
tapte inntekter
teknisk gransking og gjenoppretting
nye enheter eller programvare
juridisk og personvernfaglig bistand
svindel eller falske betalinger
varsling til kunder og samarbeidspartnere
tap av data eller forretningsinformasjon
oppfølging av berørte personer
svekket tillit
Dersom hendelsen berører personopplysninger, må virksomheten også vurdere pliktene etter personvernregelverket. I følge datatilsynet kan et brudd på personopplysningssikkerheten omfatte ulovlig tilgang, spredning, endring, tap eller sletting av personopplysninger.
Ledelsen bør derfor se IT-sikkerhet som en del av virksomhetsstyringen, ikke bare som et teknisk ansvar. Beredskap, tilganger, leverandører, data og kritiske systemer må vurderes samlet.
Hvordan vet du om bedriften er hacket?
Ett enkelt tegn betyr ikke nødvendigvis at noen har kommet inn. Flere uvanlige hendelser samtidig bør likevel undersøkes raskt.
Innlogginger fra ukjente steder eller enheter
MFA-varsler brukeren ikke selv har utløst
Nye brukere, administratorer eller tilganger
Passord som plutselig ikke virker
Ukjente videresendingsregler i e-post
Meldinger sendt fra en konto uten at eieren kjenner til dem
Betalingsopplysninger som er endret
Filer som er slettet, flyttet eller kryptert
PC-er som oppfører seg unormalt
Sikkerhetsprogrammer som er deaktivert
Uventede programmer eller nettleserutvidelser
Kunder som mottar merkelige meldinger fra bedriften
Ansatte som får uvanlige innloggings- eller sikkerhetsvarsler
Hvordan finner jeg ut om telefonen min er hacket?
Jobbmobiler og private mobiler med tilgang til e-post, dokumenter og bedriftssystemer må inngå i sikkerhetsarbeidet. Tegn som bør undersøkes kan være ukjente apper, endrede sikkerhetsinnstillinger, uventede innloggingsvarsler, ukjent trafikk eller meldinger som er sendt uten at eieren kjenner til dem. Slike symptomer kan også ha ufarlige forklaringer, så telefonen bør vurderes av IT-ansvarlig før man konkluderer.
Ved mistanke bør den ansatte:
kontakte IT-ansvarlig eller IT-partner
ikke slette apper, meldinger eller logger før hendelsen er vurdert
kontrollere aktive innlogginger og kontotilganger fra en trygg enhet
endre berørte passord etter råd fra IT
følge virksomhetens rutiner for mobile enheter
Mobile Device Management, MDM, gir bedriften bedre oversikt over enheter med tilgang til virksomhetens data. Det kan også gjøre det enklere å håndheve sikkerhetskrav og beskytte informasjon dersom en telefon blir mistet eller kompromittert.
Hva gjør bedriften når den er hacket? (Steg for steg)
Målet i starten er å begrense skaden, bevare informasjon og etablere kontroll.
Unngå forhastede tiltak som kan ødelegge logger eller gjøre det vanskeligere å forstå hva som har skjedd.
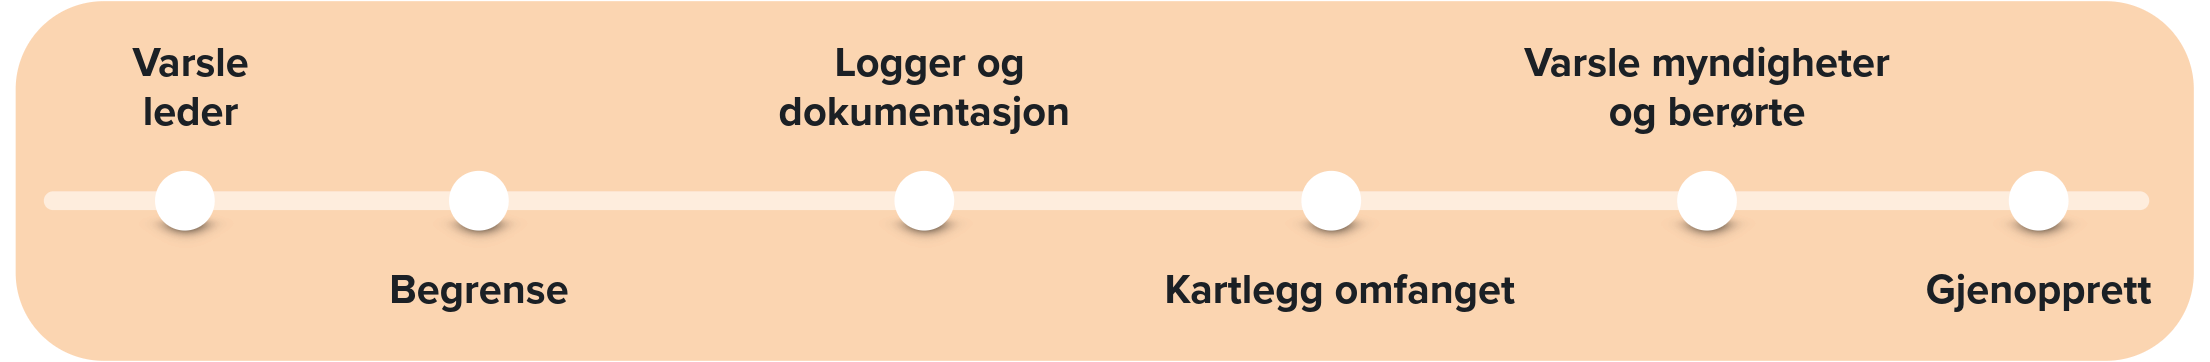
1. Varsle ledelsen og IT-partneren
Aktiver virksomhetens beredskapsplan. Avklar hvem som leder håndteringen, hvem som tar tekniske beslutninger, og hvem som har ansvar for kommunikasjon og personvern. Datatilsynet anbefaler at virksomheter tar i bruk kriseplanen, oppretter krisestab og involverer ekstern kompetanse dersom nødvendig ekspertise ikke finnes internt.
2. Begrens hendelsen
Isoler berørte enheter eller kontoer i samråd med IT-ansvarlig. Ikke slå av eller tilbakestill utstyr ukritisk, fordi verdifulle spor kan gå tapt. Ved mistanke om svindel eller feilbetaling bør banken kontaktes umiddelbart.
3. Sikre logger og dokumentasjon
Ta vare på relevante logger, e-poster, skjermbilder, varsler og tidslinjer. Noter hva som ble oppdaget, når det skjedde og hvilke tiltak som er gjennomført. Politiet anbefaler at dokumentasjon som logger, e-poster og bilder tas med ved anmeldelse av datakriminalitet.
4. Kartlegg omfanget
Undersøk hvilke kontoer, enheter, systemer og data som kan være berørt. Finn ut om angriperen fortsatt har tilgang, og vurder om personopplysninger eller kundedata er kompromittert.
5. Vurder varsling til myndigheter og berørte
Datakriminalitet bør anmeldes til politiet så tidlig som mulig. Politiet har en digital løsning for anmeldelse av datakriminalitet, og understreker at tidlig varsling kan være viktig for å sikre spor. Ved mistanke om et meldepliktig brudd på personopplysningssikkerheten skal melding sendes til Datatilsynet innen 72 timer. Dersom all informasjon ikke er tilgjengelig innen fristen, kan meldingen leveres trinnvis. Virksomheten må også vurdere om kunder, ansatte, leverandører, forsikringsselskap eller andre samarbeidspartnere skal varsles.
6. Gjenopprett på en kontrollert måte
Før driften gjenopptas, må inngangsveien være identifisert og sikret så langt det er mulig. Kontroller sikkerhetskopier før de brukes, oppdater berørte systemer og bytt relevante tilganger.
Etter hendelsen bør dere evaluere hva som skjedde:
Hvordan kom angriperen inn?
Hvor lenge hadde angriperen tilgang?
Hvilke data og systemer ble berørt?
Hvilke tiltak fungerte?
Hva bør endres?
Må beredskapsplanen oppdateres?
Er du usikker på om bedriften er hacket, eller vil du være sikker på at dere er forberedt?
Få en uforpliktende sikkerhetsgjennomgang fra Garnes Data →
Hvordan stoppe hacking og beskytte bedriften
God sikkerhet handler om flere lag. Du trenger MFA, gjerne en passordbehandler, en rutine for å oppdatere systemene, endepunktsikkerhet, epostsikkerhet, sikkerhetskopiering og opplæring av ansatte kontinuerlig. Hvis ett tiltak svikter, skal andre tiltak bidra til å oppdage, stoppe eller begrense hendelsen.
NSMs grunnprinsipper for IKT-sikkerhet er relevante for alle typer virksomheter, men anbefalingene må tilpasses den enkelte virksomheten og kravene den er underlagt.
For små og mellomstore bedrifter bør følgende tiltak prioriteres:
Last ned vår sjekkliste for IT-sikkerhet og se hva bedriften din allerede har på plass, og hva dere bør prioritere videre.
1. Aktiver MFA
Bruk MFA på e-post, skytjenester, administratorbrukere og andre viktige kontoer. Velg sterkest tilgjengelige innloggingsmetode, og lær ansatte at de aldri skal godkjenne en forespørsel de ikke selv har startet. Les alt om MFA her.
2. Bruk passordbehandler
En passordbehandler gjør det lettere å bruke lange og unike passord. Unngå delte kontoer, og sørg for at tilganger fjernes når ansatte eller leverandører ikke lenger trenger dem.
3. Hold systemene oppdatert
Etabler faste rutiner for oppdatering av PC-er, mobiler, servere, programmer og nettverksutstyr. Systemer som ikke lenger mottar sikkerhetsoppdateringer, bør erstattes eller isoleres.
4. Ta i bruk EDR og endepunktsikkerhet
Moderne endepunktsikkerhet oppdager uvanlig aktivitet på PC-er, servere og andre enheter. Det gir bedre mulighet til å reagere før en hendelse sprer seg.
5. Sikre e-posten
God e-postsikkerhet reduserer risikoen for at falske lenker, skadevare og svindelforsøk når frem til de ansatte.
6. Ha testede sikkerhetskopier
Sikkerhetskopier er avgjørende når data slettes, blir kryptert eller ikke lenger er tilgjengelige. Sikkerhetskopiene må være beskyttet mot samme angrep som rammer produksjonsmiljøet, og gjenoppretting bør testes regelmessig.
7. Tren de ansatte
Ansatte trenger konkrete og relevante eksempler. Opplæringen bør dekke phishing, passord, MFA-varsler, betalingssvindel og hvordan mistenkelige hendelser skal rapporteres.
En trygg sikkerhetskultur på arbeidsplassen gjør det enklere å varsle tidlig. Målet bør være at ansatte sier fra, ikke at de skjuler feil fordi de er redde for reaksjonen.
8. Begrens tilganger
Brukere bør bare ha tilgang til det de trenger for å gjøre jobben sin. Administratorrettigheter skal være begrenset, og tilganger bør gjennomgås når roller eller arbeidsforhold endres.
Det viktigste er ikke at hver enkelt løsning er perfekt. Det viktigste er at tiltakene fungerer sammen, følges opp og forbedres over tid.
Klar for å beskytte bedriften mot hackere?
Hacking kan ikke forebygges med ett enkelt produkt. Trygghet skapes gjennom gode rutiner, riktig teknologi, oppdaterte systemer, bevisste ansatte og en plan for hva dere gjør når noe uventet skjer.
Garnes Data hjelper norske bedrifter med å få oversikt, prioritere riktige tiltak og følge opp sikkerheten over tid. Målet er ikke å gjøre arbeidshverdagen vanskeligere. Målet er at teknologi, data og ansatte skal kunne jobbe trygt.
Vil du stoppe hackere før de kommer inn?
Snakk med en av våre sikkerhetseksperter for uforpliktende rådgivning →
Ofte stilte spørsmål om hacking
-
En datasnok er en person som skaffer seg eller forsøker å skaffe seg tilgang til digitale systemer eller informasjon. Ordet brukes ofte om en hacker som handler uten tillatelse.
-
En hacker undersøker systemer for å finne svakheter. Noen gjør dette lovlig for å forbedre sikkerheten, mens andre forsøker å stjele data, overta kontoer, gjennomføre svindel eller sabotere systemer.
-
Vanlige tegn er ukjente innlogginger, uventede MFA-varsler, endrede passord, nye e-postregler, ukjente programmer eller meldinger sendt fra kontoen uten at eieren kjenner til dem. Ta kontakt med IT-ansvarlig dersom du oppdager noe uvanlig.
-
Kontroller ukjente apper, aktive innlogginger, sikkerhetsinnstillinger og varsler. Hvis telefonen brukes i jobbsammenheng, bør den vurderes av IT-ansvarlig før du sletter eller tilbakestiller noe.
-
Varsle IT-ansvarlig eller IT-partner umiddelbart, begrens hendelsen, sikre logger og dokumentasjon, kartlegg hvilke data og systemer som er berørt, og vurder varsling til politiet og Datatilsynet. Ikke vent til du har full oversikt før du ber om hjelp.
-
Hacking kan oversettes med datainnbrudd når det gjelder uberettiget tilgang. En hacker kan også omtales som en datasnok, selv om ordet hacker dekker både lovlig og ulovlig aktivitet.
-
AI-hacking brukes om angrep mot AI-systemer eller hacking der kunstig intelligens benyttes som hjelpemiddel. AI kan blant annet gjøre det lettere å lage troverdige svindelmeldinger, tilpasse angrep og etterligne stemmer eller visuelt innhold.